ZeroTrace OSINT
Desktopowy pakiet OSINT, 100+ narzędzi
Z VAT · Licencja cyfrowa
Sprawdzamy dostępność
- 100+ wyspecjalizowanych narzędzi
- Wyłącznie darmowe i publiczne źródła, bez kluczy API
- Profile dochodzeń z eksportem do PDF
- Przejścia między narzędziami i paleta poleceń
Przegląd
ZeroTrace OSINT to w pełni przebudowany desktopowy zestaw wywiadowczy dla badaczy bezpieczeństwa, pentesterów, dziennikarzy i śledczych.
Ponad 100 wyspecjalizowanych narzędzi: wywiad o sieciach i IP, rozpoznanie webowe, wyszukiwanie użytkowników i kont, analiza hashy i plików, lekka kryptografia, workflow proxy, specjały OSINT, kreatory poleceń dla nmap / sqlmap / gobuster / sublist3r / Google dorks, obszerny pakiet narzędzi pomocniczych oraz warstwa AI i wywiadu.
Każde narzędzie ma własną stronę, działa wyłącznie na darmowych i publicznych źródłach (żadnych kluczy API do ogarniania), pokazuje dokładnie, skąd pochodzą jego dane, i zasila ustaleniami profile dochodzeń, które wyeksportujesz jako PDF w ciemnym motywie.
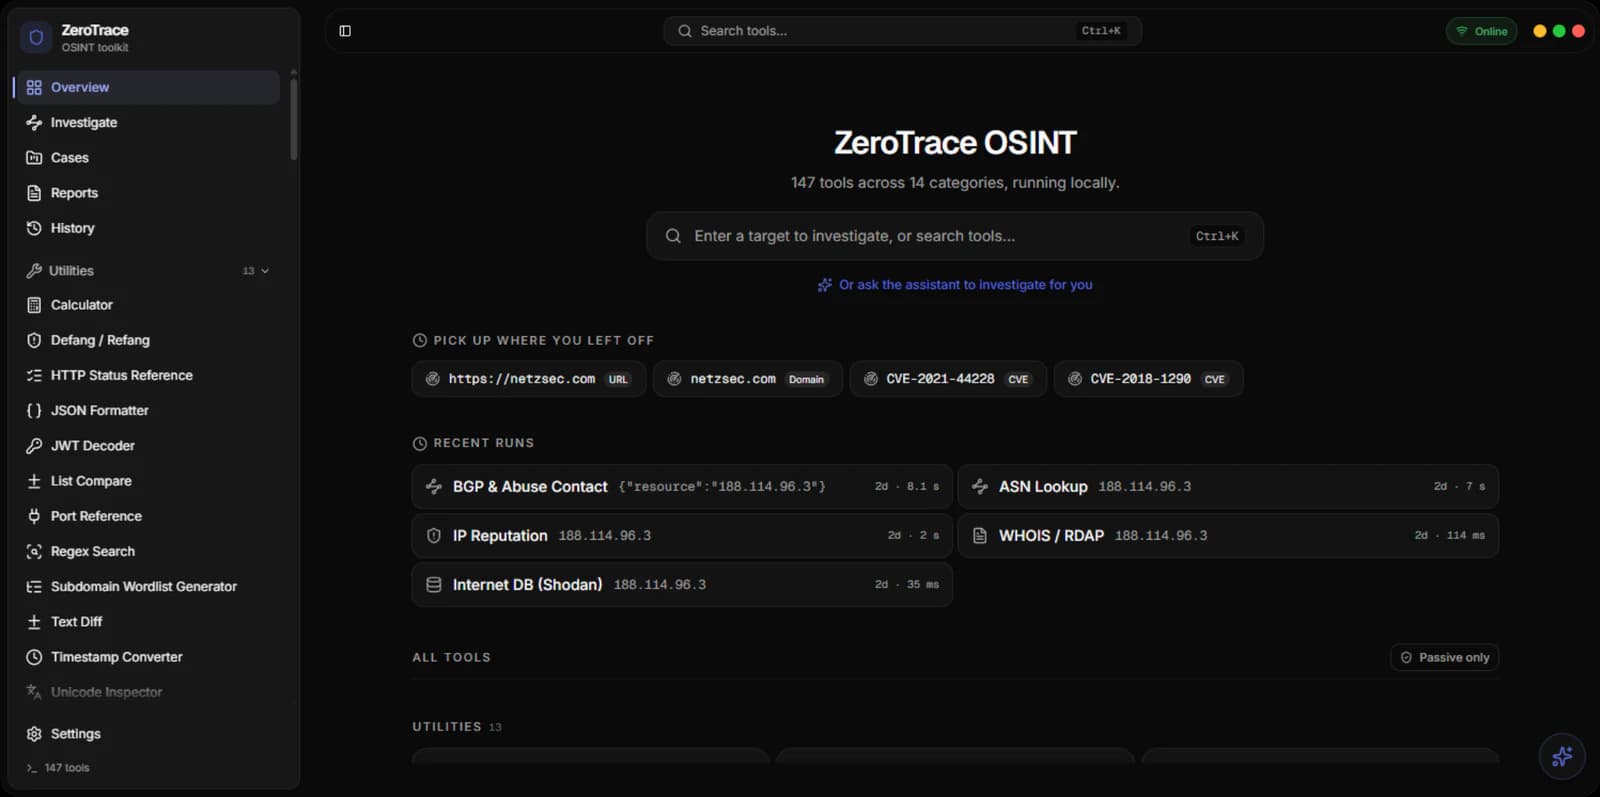
Przejścia między narzędziami, paleta poleceń Ctrl+K, skategoryzowany indeks narzędzi i pulpit stanu systemu na żywo dopełniają workflow.
- narzędzi
- 100+
- licencja
- Dożywotnia
- kluczy API
- 0
- raporty
- Dożywotnie aktualizacje i dostęp
Funkcje
Przegląd5
Pulpit
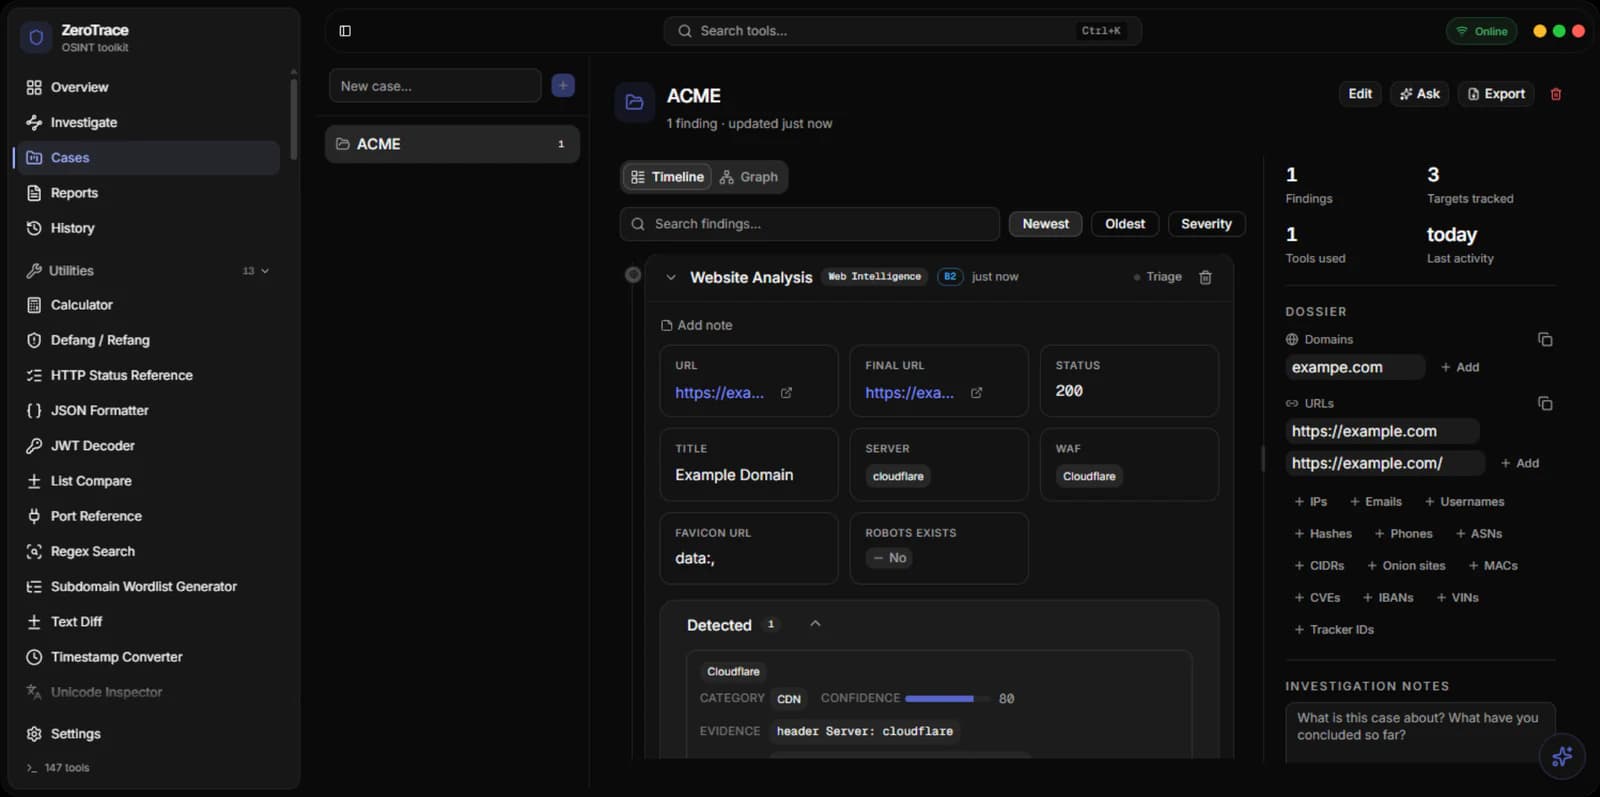
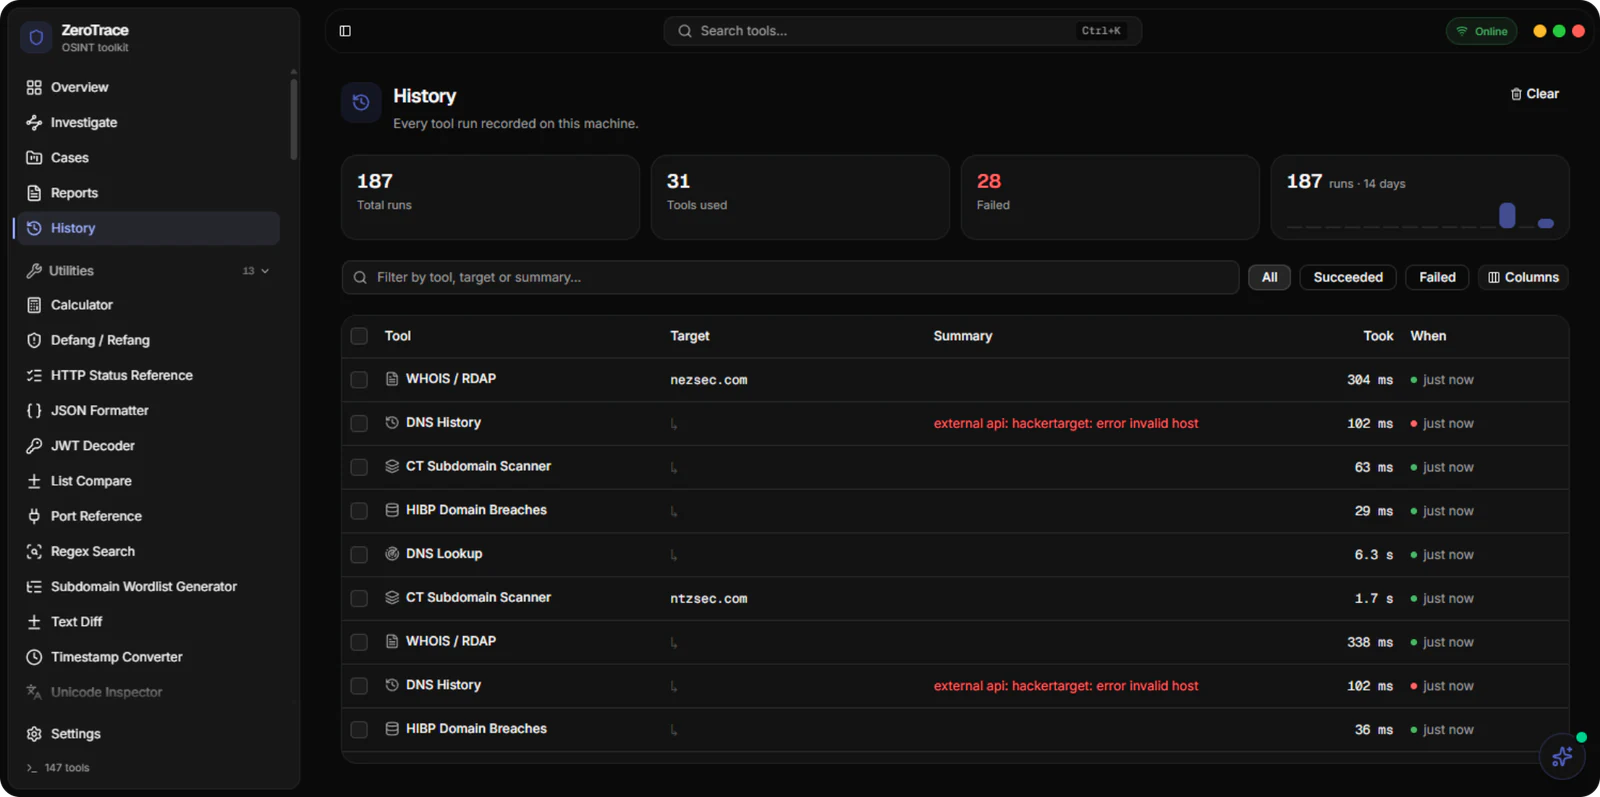
Baner stanu systemu na żywo (sieć, publiczne IP, VPN), oś czasu ustaleń i wykres użycia narzędzi w jednym rzucie oka.
Profile dochodzeń
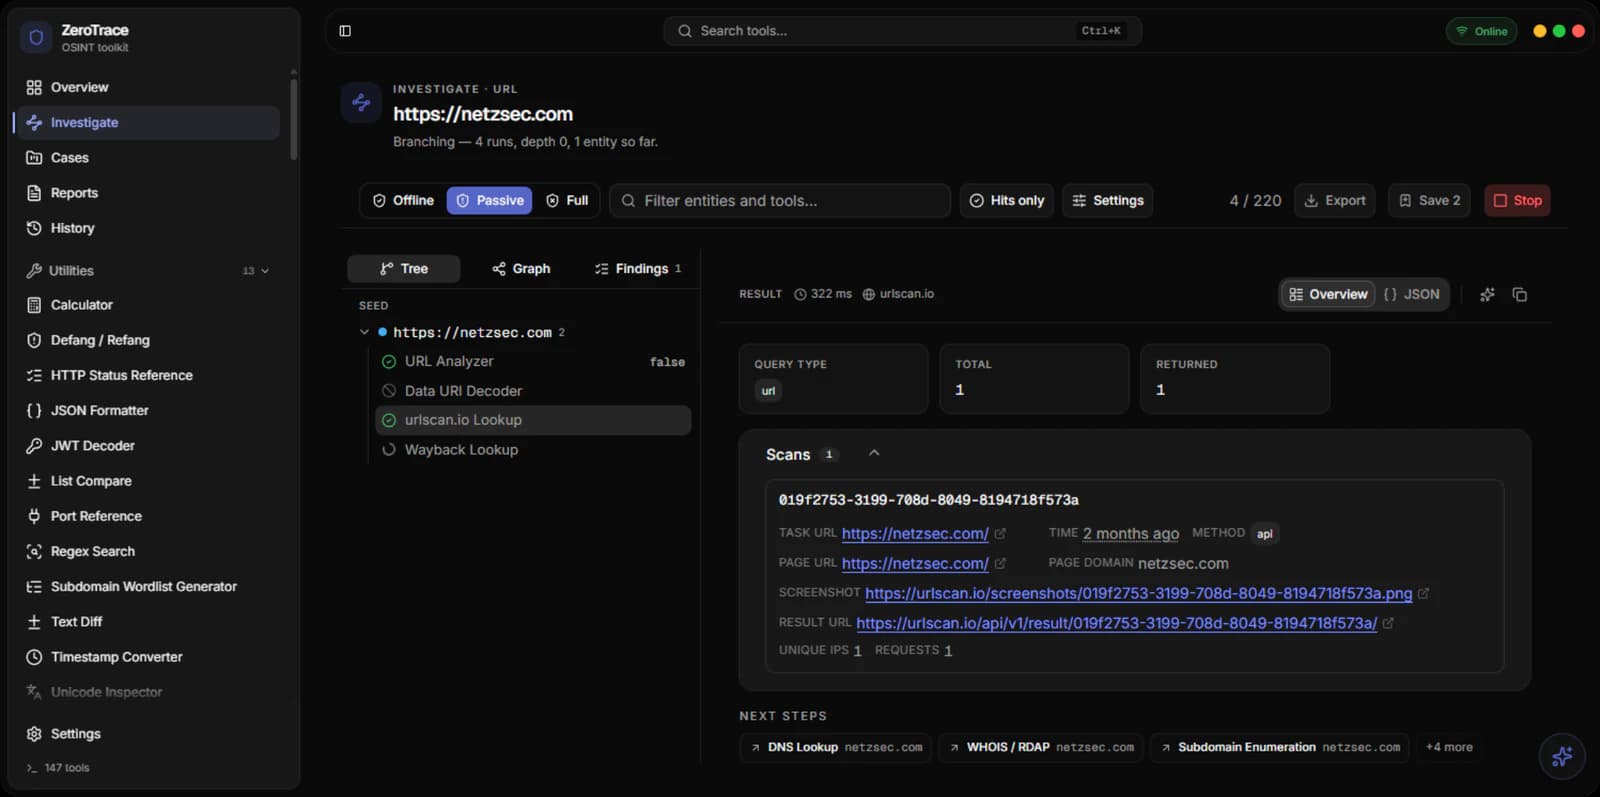
Otwórz sprawę, dołączaj ustalenia z dowolnego narzędzia i wyeksportuj cały profil jako raport PDF w ciemnym motywie.
Indeks wszystkich narzędzi
Skategoryzowana strona startowa z listą każdego narzędzia i filtrem tekstowym po nazwie, tagach i opisie.
Paleta poleceń (Ctrl+K)
Przejdź do dowolnego narzędzia, profilu czy ustawienia w dwóch klawiszach, z każdego miejsca w aplikacji.
Przejścia między narzędziami
Wyślij ustalenie z jednego narzędzia prosto do drugiego (nick → permutator e-maili, e-mail → sprawdzarka wycieków, IP → reputacja i więcej).
Sieć i IP11
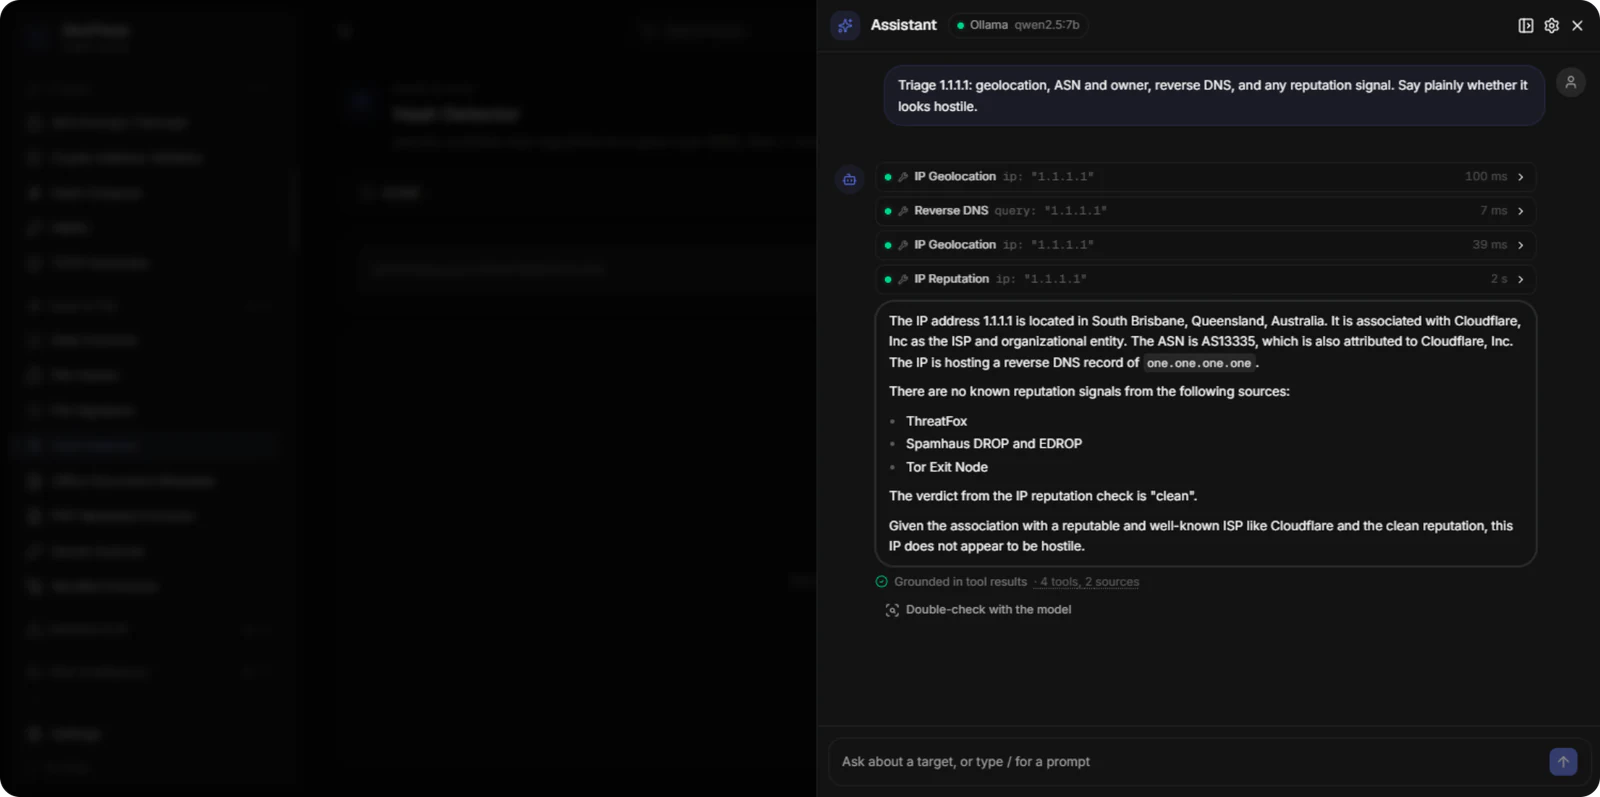
Geolokalizacja IP
Przypisz IP do kraju, regionu, miasta, dostawcy i ASN z wielu darmowych źródeł, które się wzajemnie weryfikują.
Reputacja IP
Zbiorczy werdykt ze Spamhaus, listy węzłów wyjściowych Tor, GreyNoise community, ThreatFox i URLhaus, z płynnym działaniem, gdy któreś źródło jest niedostępne.
Odwrotny DNS
Rozwiąż IP do jego rekordu PTR i pokaż znane wzorce odwrotnego DNS dużych dostawców hostingu.
Zapytania DNS
Uruchom zapytania A, AAAA, MX, NS, TXT, SOA, CAA i SRV wobec dowolnej domeny i zobacz autorytatywne odpowiedzi.
Historia DNS
Prześledź historyczne rekordy DNS, by wychwycić migracje hostów, porzucone serwery i zmiany w infrastrukturze.
WHOIS / RDAP
Nowoczesny WHOIS wraz z analizą RDAP: metadane rejestracji, rejestrator, serwery nazw, kontakty.
Wyszukiwanie ASN
Zidentyfikuj system autonomiczny stojący za IP, wypisz jego prefiksy i zbadaj sąsiadujące sieci.
Internet DB (Shodan)
Darmowe zapytanie do Shodan InternetDB: otwarte porty, nazwy hostów, podatności i tagi dla dowolnego IPv4.
Wyszukiwanie MAC OUI
Zidentyfikuj producenta stojącego za prefiksem adresu MAC z oficjalnej bazy IEEE OUI.
Kalkulator CIDR
Oblicz adres sieci, adres rozgłoszeniowy, liczbę hostów oraz zależności supersieci i podsieci dla dowolnego CIDR.
Rozwijanie zakresów IP
Rozwiń notację CIDR, zakresy z myślnikiem lub symbole wieloznaczne w pełną, odduplikowaną listę IP.
Wywiad webowy18
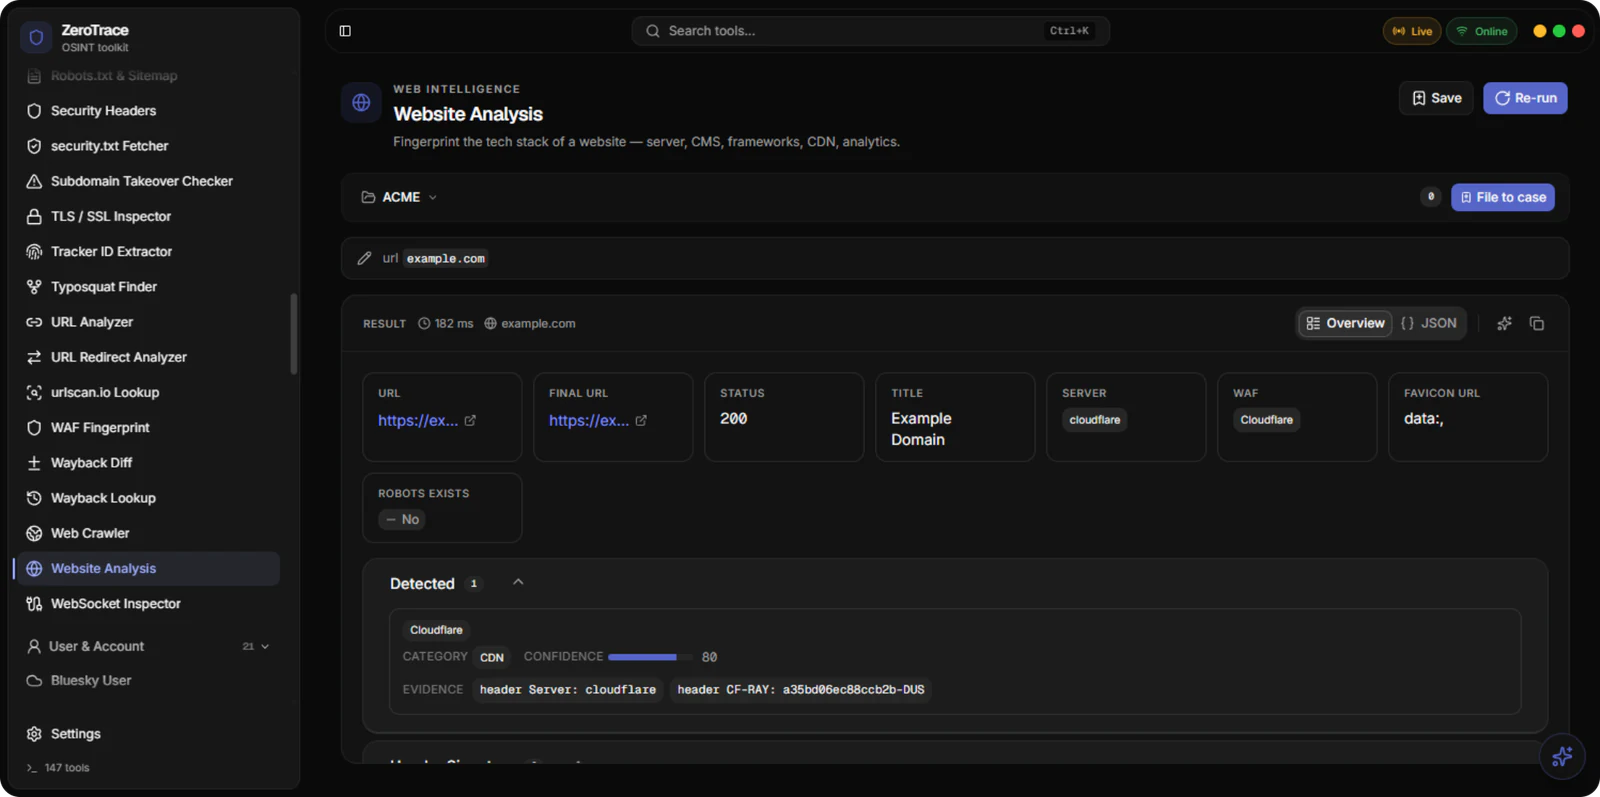
Analiza strony
Odcisk palca w jednym strzale: serwer, framework, CMS, nagłówki odpowiedzi, tytuł i wykryte technologie.
Inspektor TLS
Zbadaj łańcuch certyfikatów TLS hosta, zestawy szyfrów, datę wygaśnięcia i wersje protokołu.
Odcisk WAF
Wykryj firewalle aplikacji webowych (Cloudflare, Akamai, Imperva i więcej) po odciskach nagłówków i stron wyzwań.
Metody HTTP
Sonduj endpoint pod kątem GET, POST, PUT, DELETE, HEAD, OPTIONS, TRACE, PATCH i raportuj, co jest odsłonięte.
Audytor ciasteczek
Zaudytuj ciasteczka pod kątem Secure, HttpOnly, SameSite i problemów z zakresem.
Analizator CSP
Przeanalizuj Content-Security-Policy i oznacz słabe dyrektywy, luki na skrypty inline i zbyt szerokie źródła.
Robots.txt i mapa strony
Pobierz /robots.txt oraz sitemap.xml i pokaż zablokowane ścieżki, drzewa indeksu map strony i nietypowe wpisy.
security.txt
Sprawdź /.well-known/security.txt, by znaleźć kontakty do odpowiedzialnego zgłaszania podatności witryny.
Hash favicon
Oblicz hash MMH3 favicony, by przejść do innych stron używających tej samej favicony w Shodan/Censys.
Analizator URL
Rozbij URL na schemat, host, ścieżkę, zapytanie i fragment z listą parametrów, przydatne przy analizie phishingu.
Przekierowania URL
Prześledź łańcuchy przekierowań krok po kroku, wraz z ciasteczkami i końcową stroną docelową, z czytelnym śladem.
Enumeracja subdomen
Aktywne wyszukiwanie subdomen wobec domeny z użyciem wielu darmowych sond.
Sprawdzarka przejęcia subdomen
Przetestuj listę subdomen wobec znanych sygnatur przejęcia (Heroku, GitHub Pages, AWS S3 i więcej).
Subdomeny z CT (crt.sh)
Pobierz każdą subdomenę, jaką kiedykolwiek wydano dla domeny docelowej w logach Certificate Transparency.
Wyszukiwanie Wayback
Zobacz, jak strona wyglądała przez lata w Internet Archive, z czytelnym widokiem historii URL.
Porównanie Wayback
Porównaj dwie migawki tego samego URL i pokaż, co się między nimi zmieniło.
Crawler webowy
Kontrolowany crawl witryny docelowej z wyszukiwaniem linków, wyodrębnianiem subdomen i eksportem do CSV.
Wyszukiwarka typosquattingu
Wygeneruj prawdopodobne warianty domeny z literówkami i homoglifami i sprawdź, które się rozwiązują.
Użytkownik i konto7
Sprawdzarka nicków
Sprawdź nick na ponad 50 platformach społecznościowych, deweloperskich, gamingowych i kreatywnych. Wielotrybowe wykrywanie (poprawne 404, odciski brakującego tekstu, natywne API) z etykietą pewności wysoka/średnia/niska dla każdego wyniku.
Wzbogacanie danych profilu
Na wspieranych platformach (GitHub, GitLab, Reddit, HackerNews, Mastodon, Lichess, Chess.com, Keybase, Codeforces, Dev.to) karta wyniku pokazuje nazwę wyświetlaną, awatar, bio, lokalizację, datę dołączenia, liczbę obserwujących / obserwowanych / repozytoriów / karmy / rankingu.
Analizator e-maili
Zwaliduj e-mail, przeanalizuj domenę, pobierz jej MX / SPF / DMARC, oznacz adresy funkcyjne i dostawców darmowej poczty oraz podlinkuj wyszukiwanie w Gravatarze.
Permutator e-maili
Wygeneruj każdy prawdopodobny format e-maila dla osoby (imie.nazwisko, in@, i.nazwisko@…) z opcjonalnymi wskazówkami o dostarczalności MX i eksportem zbiorczym.
Sprawdzarka wycieków haseł
Sprawdź hasło wobec API k-anonimowości Have-I-Been-Pwned, nie wysyłając nigdzie samego hasła.
Wyszukiwanie numeru telefonu
Zwaliduj dowolny międzynarodowy numer telefonu, ustal kraj, operatora i typ linii oraz pobierz informacje o dzwoniącym ze społeczności WhoCalld (nazwa dzwoniącego, lokalizacja, pełny rozkład operatora, przefiltrowane notatki).
Generator nicków
Wygeneruj permutacje nicków z imienia, z wariantami roku, podstawień l33t i wzorców.
Hash i pliki4
Haszowanie plików
Upuść plik i uzyskaj MD5, SHA-1, SHA-256, SHA-512, BLAKE2 i CRC32 w jednym przebiegu, z przyciskami kopiowania.
Detektor hashy
Zidentyfikuj prawdopodobne algorytmy hashujące dla nieznanego skrótu, z rankingiem pewności.
Metadane obrazu
Odczytaj pełne EXIF, IPTC, XMP i osadzoną miniaturę z JPEG, a także format / wymiary / hash percepcyjny z PNG, TIFF i WebP. Odwrotnie geokoduje każdą pozycję GPS i renderuje podgląd mapy.
Audytor sekretów JWT
Offline'owe, lokalne testowanie słabych sekretów JWT podpisanych HMAC z listy słów, do autoryzowanych przeglądów wzmacniania tokenów.
Kryptografia3
Szyfrowanie / deszyfrowanie AES
AES-128 / 192 / 256 w trybie GCM z kluczem hex lub hasłem wyprowadzonym przez PBKDF2. Wyłącznie lokalnie, bez sieci.
Obliczanie / weryfikacja HMAC
Oblicz lub zweryfikuj w stałym czasie HMAC-SHA1 / SHA-256 / SHA-512 z kluczem tekstowym lub hex.
Obliczanie hashy
Oblicz MD5, SHA-1, SHA-256, SHA-512, BLAKE2b-256 i BLAKE2b-512 z dowolnego wejścia tekstowego lub hex.
Proxy4
Sprawdzarka proxy
Przetestuj listę proxy pod kątem sprawności, opóźnienia, anonimowości i wsparcia protokołów, równolegle.
Parser proxy
Znormalizuj bałaganiarskie listy proxy z dowolnego źródła do czystego formatu ip:port (i uwierzytelnienia).
Scraper proxy
Pobierz listy darmowych proxy z publicznych źródeł do dalszego filtrowania.
Podgląd proxy
Odwiedź cel przez proxy i zobacz odpowiedź z tego punktu obserwacyjnego.
Specjały OSINT8
Widok mapy geo
Wpisz współrzędne lub adres i zobacz je na czytelnej mapie ze szczegółami odwrotnego geokodowania.
Dopasowywanie wskazówek geo
Dopasuj podane wskazówki lokalizacji (język tablic, kolor drogi, format tablic rejestracyjnych) do list krajów kandydatów.
Geo-wyszukiwanie w Commons
Przeszukaj Wikimedia Commons pod kątem geotagowanych zdjęć blisko współrzędnych, miejsca lub obszaru i zweryfikuj kandydujące lokalizacje wobec zdjęć innych osób z tego samego miejsca.
Wyszukiwarka obiektów OSM
Opisz, co widzisz na zdjęciu (kościół, stadion, rzeka w promieniu 300 m), a odzyskasz pasujące rzeczywiste współrzędne, napędzane darmowymi danymi OpenStreetMap.
Dopasowywanie linii horyzontu
Wklej zdjęcie plenerowe, wskaż kandydujący region, a narzędzie uszereguje punkty widokowe według dopasowania sylwetki do darmowego terenu Mapzen, by wskazać zdjęcia plenerowe z górami lub charakterystycznymi graniami.
Referencja geo-meta
Przeszukiwalny lokalny katalog wskazówek wizualnych typowych dla krajów: słupy energetyczne, oznakowanie dróg, kroje tablic rejestracyjnych, słupki, pisma języków. Ponad 120 wpisów, bez internetu.
Dekoder VIN
Zdekoduj numer VIN na markę, model, rok, zakład i wersję, z danymi NHTSA.
Dekoder ID
Rozpoznaj i zdekoduj identyfikatory z Discorda, Steam, Twittera, generyczne snowflake'i i więcej, wyodrębnia osadzone znaczniki czasu.
Kreatory poleceń5
Kreator nmap
Buduj linie poleceń nmap z gotowych profili (szybki, stealth, vuln, pełny TCP, top 100, odcisk OS, UDP top 50).
Kreator sqlmap
Komponuj polecenia sqlmap z sekcjami celu / detekcji / enumeracji / tamper / wyjścia, każdy preset zweryfikowany wobec prawdziwego binarium.
Kreator gobuster
Buduj polecenia gobuster dla trybów directory, DNS, vhost lub fuzzingu, z rozsądnymi ustawieniami domyślnymi.
Kreator sublist3r / subfinder
Wygeneruj polecenia enumeracji subdomen dla sublist3r, subfinder, amass, assetfinder, findomain i chaos.
Kreator Google Dorks
18 wyselekcjonowanych, świadomych celu szablonów dorków (AWS creds, .env, Git config, Jenkins, Jira, Swagger, GraphQL, phpMyAdmin i więcej).
Narzędzia12
Koder / dekoder Base64
Zakoduj lub zdekoduj Base64 alfabetem standardowym lub URL-safe.
Konwerter hex
Zakoduj tekst do hex lub zdekoduj hex z powrotem do tekstu, przyjmuje prefiksy 0x, dwukropki i spacje.
Formatter JSON
Sformatuj, zminifikuj i zwaliduj JSON z regulowanym wcięciem.
Konwerter znaczników czasu
Konwertuj między czasem Unix, ISO 8601 i datami czytelnymi dla człowieka, z wynikiem w czasie względnym.
Referencja portów
Szukaj po numerze portu lub nazwie usługi w rejestrze IANA, ze wskazówkami o ryzyku.
Defang / Refang
Ujmij kropki w nawiasy i przepisz nazwy schematów, by bezpiecznie dzielić się IOC na czacie, a w razie potrzeby przywróć je do aktywnej formy.
Dekoder JWT
Zbadaj nagłówek, ładunek i podpis JWT bez weryfikacji, przydatne przy triagingu tokenów.
Parser User-Agent
Zdekoduj ciąg User-Agent na przeglądarkę, OS, urządzenie i wykrycie bota.
Generator list słów subdomen
Zbuduj własną listę słów subdomen dopasowaną do celu, z wariantami rdzenia, marki i języka.
Ekstraktor list słów
Przecrawluj witrynę docelową, wyodrębnij widoczne słowa, slugi i nazwy plików i wyeksportuj je jako własną listę słów do fuzzingu.
Ekstraktor danych
Upuść blok tekstu, a automatycznie wyciągnie z niego każdy e-mail, IP, URL, hash i numer telefonu.
Wyszukiwanie Pastebin
Przeszukaj główne serwisy wrzucania wklejek (pastebin.com, paste.ee, ghostbin, controlc, justpaste) pod kątem frazy za jednym razem, przydatne do wychwytywania wyciekłych poświadczeń, domen czy nazwisk.
Ustawienia1
Ustawienia
Wygląd przestrzeni roboczej, ścieżki pamięci, sprawdzanie aktualizacji, dane licencji i reset, wszystko na jednej stronie opartej na sekcjach.
Specyfikacja
Informacje
- Licencja
- Jedna licencja na konto
- Czas aktywacji
- Natychmiast
W zestawie
Licencja ZeroTrace OSINT
Kompatybilność
- Windows (64-bit)
- macOS (Intel i Apple Silicon)
- Linux (amd64 - AppImage, Debian)
Licencja cyfrowa · Z VAT
Pytania
Do czego służy ZeroTrace OSINT?
ZeroTrace OSINT powstał do autoryzowanych testów bezpieczeństwa, badań, edukacji i workflow automatyzacji.
Czy aktualizacje są w cenie?
Tak. Produkty ZeroTrace dostają dożywotnie aktualizacje firmware lub oprogramowania, ze wsparciem bezpośrednio od deweloperów.
Czy zespoły mogą kupować hurtowo?
Tak. Zespoły, laboratoria i firmy mogą zamawiać przez program biznesowy ZeroTrace: sprzęt hurtowo, pakiety laboratoryjne i dostęp do oprogramowania.
Bez subskrypcji, nigdy
Jeden zakup, Twój na zawsze
Natychmiastowa dostawa
Klucz licencyjny zaraz po zakupie
Dożywotnie aktualizacje
Bez płatnych upgrade’ów, nigdy
Polityka bez logów
Twoje dane zostają lokalnie
Tworzone w Niemczech
Prywatność z założenia
Bezpieczne płatności
Obsługiwane przez Stripe