ZeroTrace OSINT
Suite OSINT de bureau, 100+ outils
TVA incluse · Licence numérique
Vérification du stock
- 100+ outils ciblés
- Sources libres et publiques uniquement, aucune clé API
- Profils d’enquête avec export PDF
- Pivots inter-outils et palette de commandes
Présentation
ZeroTrace OSINT est une boîte à outils de renseignement de bureau entièrement repensée pour les chercheurs en sécurité, les pentesters, les journalistes et les enquêteurs.
Plus de 100 outils ciblés : renseignement réseau et IP, reconnaissance web, découverte d’utilisateurs et de comptes, analyse de hash et de fichiers, cryptographie légère, workflows de proxy, spécialités OSINT, générateurs de commandes pour nmap / sqlmap / gobuster / sublist3r / Google dorks, un pack d’utilitaires poussé, et une couche IA et renseignement.
Chaque outil a sa propre page, s’appuie uniquement sur des sources libres et publiques (aucune clé API à gérer), vous montre exactement d’où viennent ses données et alimente des profils d’enquête que vous pouvez exporter en PDF au thème sombre.
Des pivots inter-outils, une palette de commandes Ctrl+K, un index d’outils par catégorie et un tableau de bord d’état du système en direct complètent le workflow.
- outils
- 100+
- licence
- À vie
- clés API
- 0
- rapports
- Mises à jour et accès à vie
Fonctionnalités
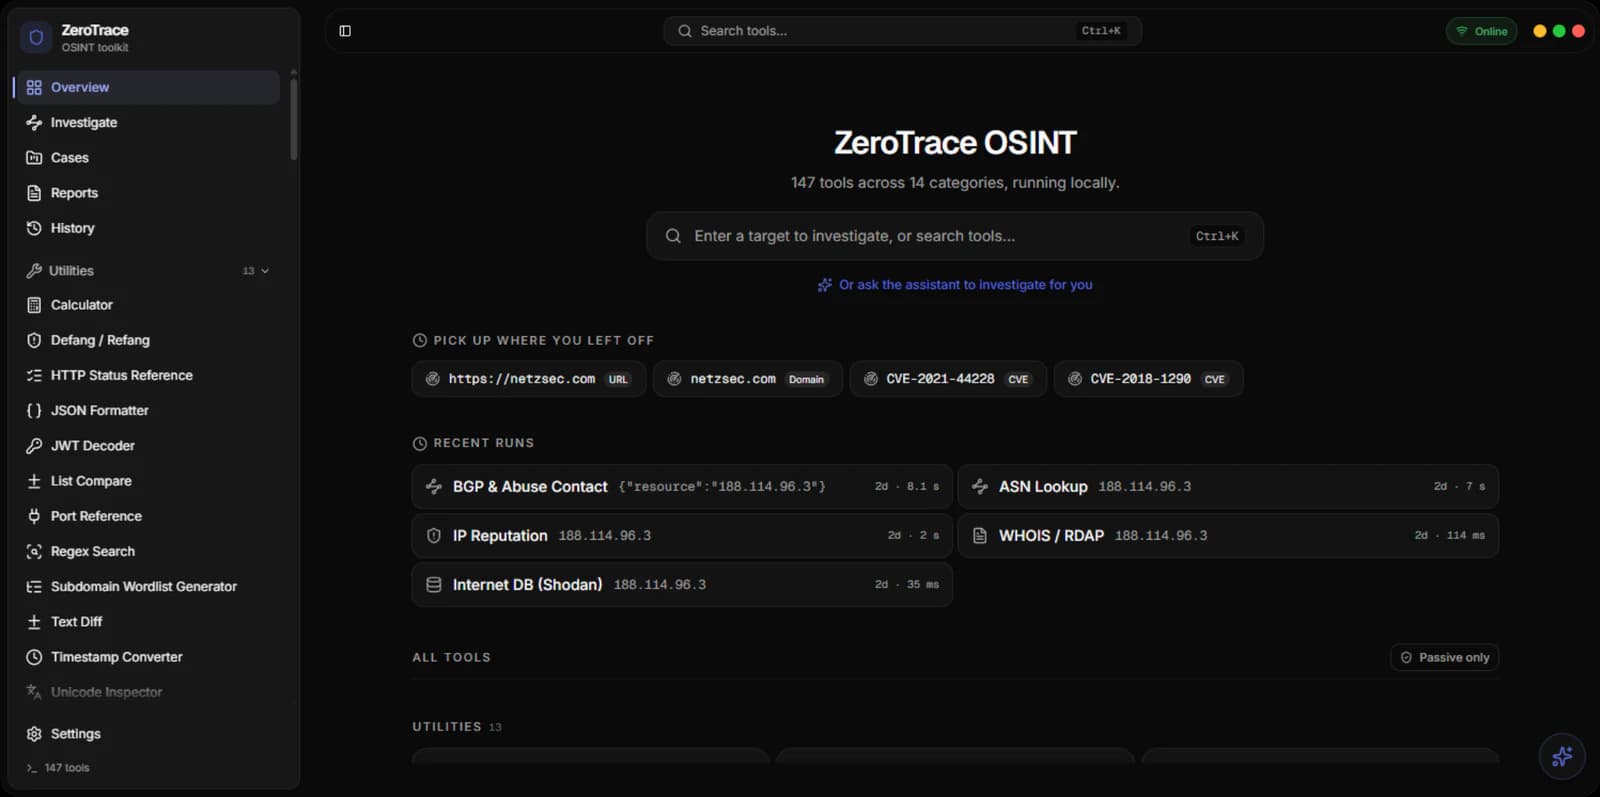
Vue d’ensemble5
Tableau de bord
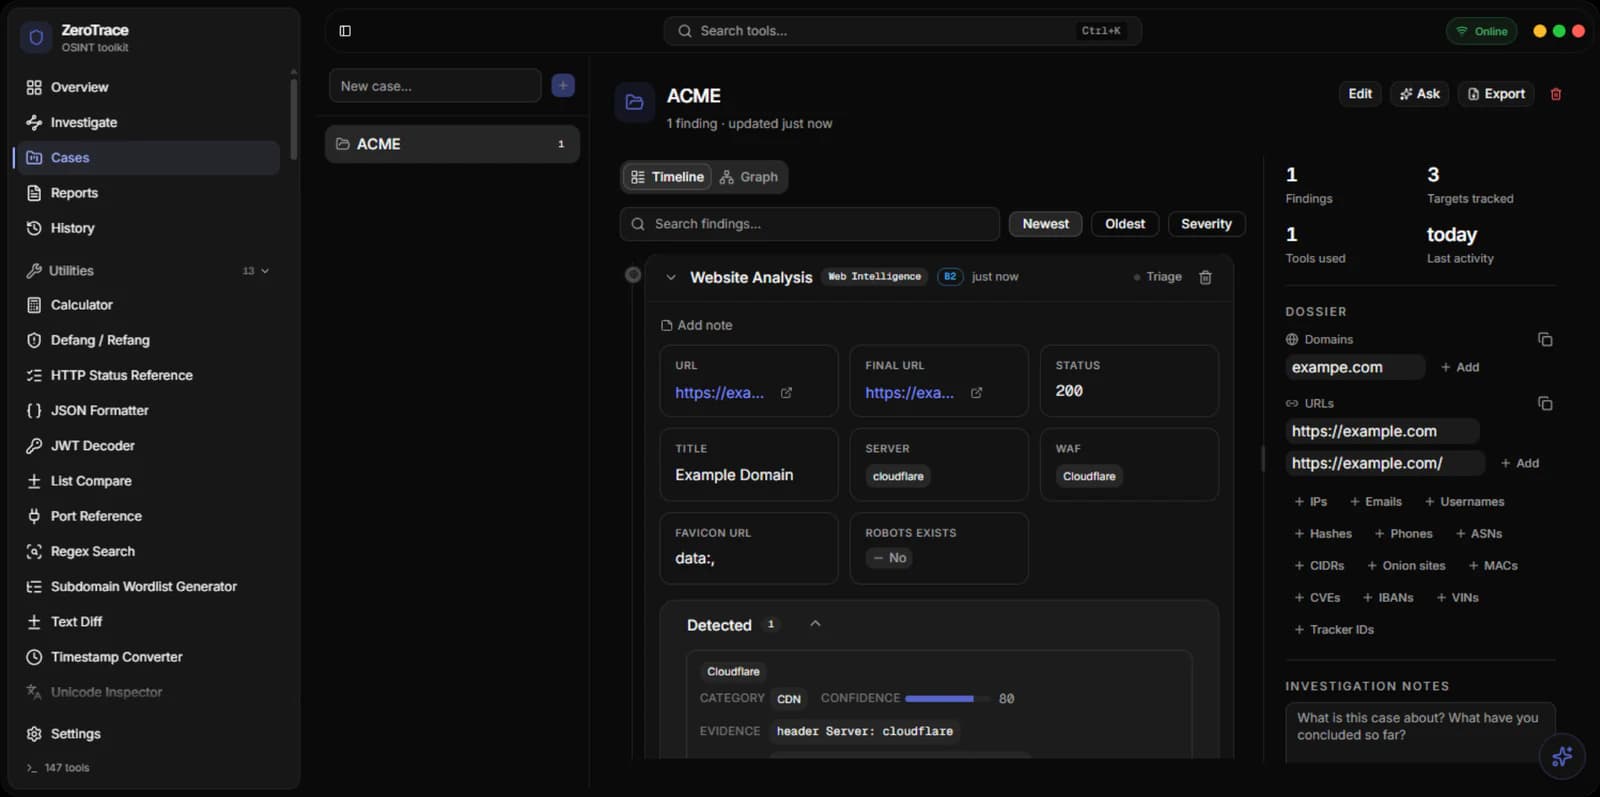
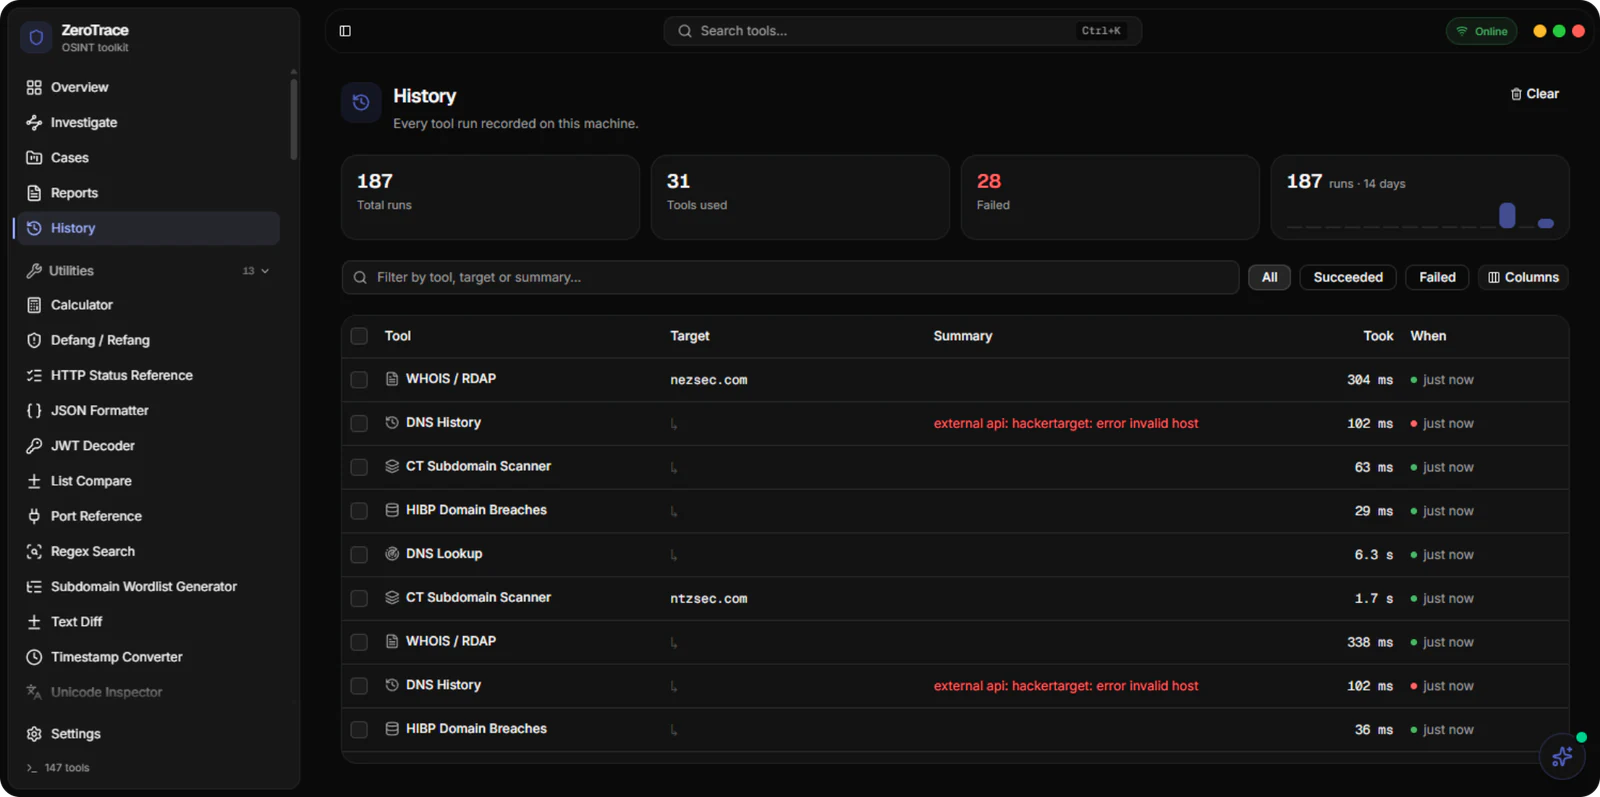
Bandeau d’état du système en direct (réseau, IP publique, VPN), chronologie des découvertes et graphique d’utilisation des outils en un coup d’œil.
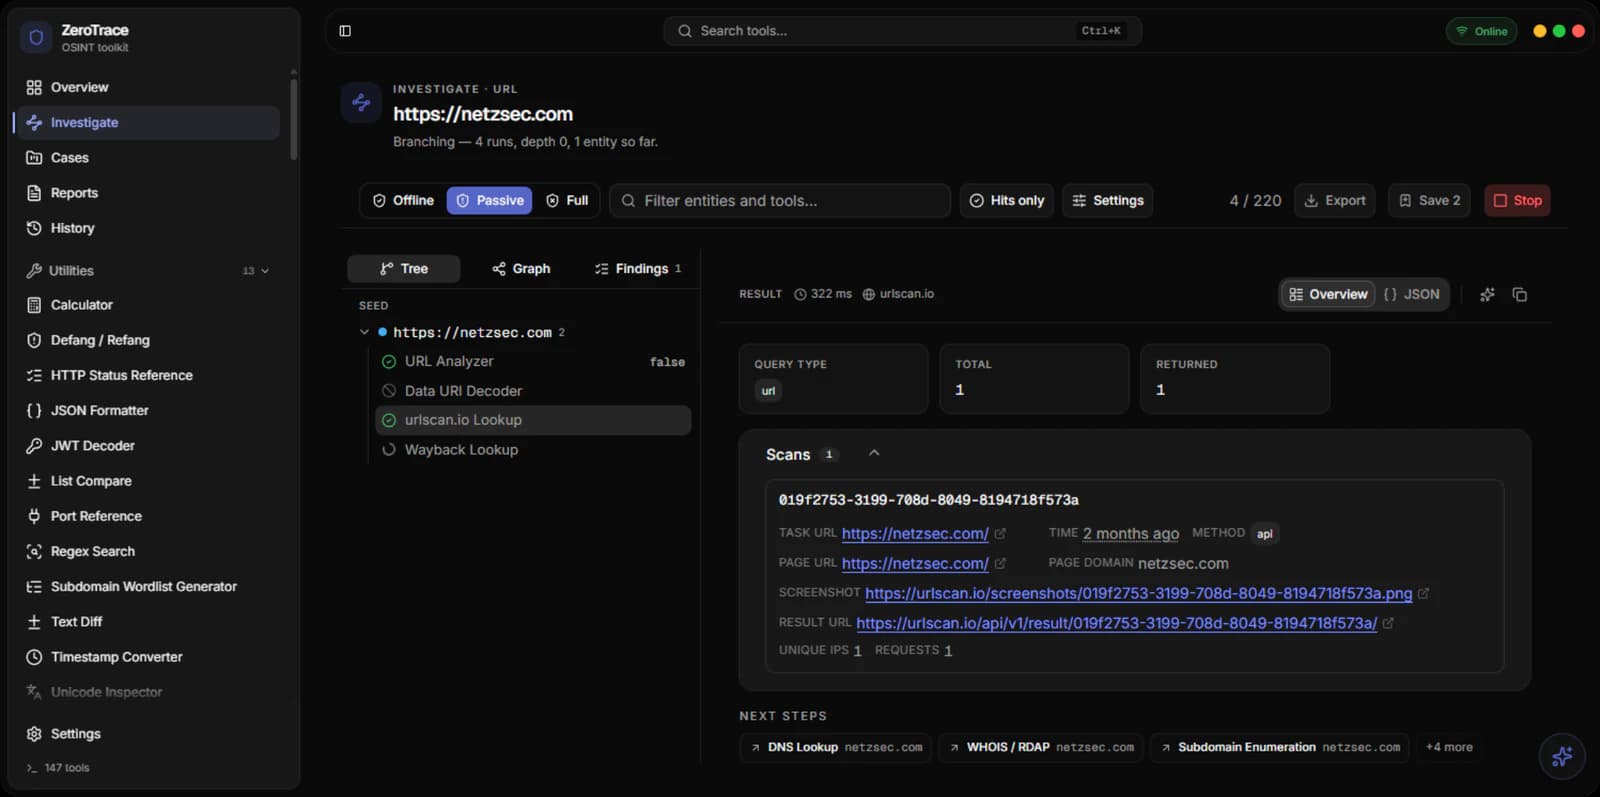
Profils d’enquête
Ouvrez un dossier, rattachez-y les découvertes de n’importe quel outil, et exportez tout le profil en rapport PDF au thème sombre.
Index de tous les outils
Page d’accueil par catégorie qui liste chaque outil, avec un filtre en texte libre sur le nom, les tags et la description.
Palette de commandes (Ctrl+K)
Accédez à n’importe quel outil, profil ou réglage en deux frappes, depuis partout dans l’app.
Pivots inter-outils
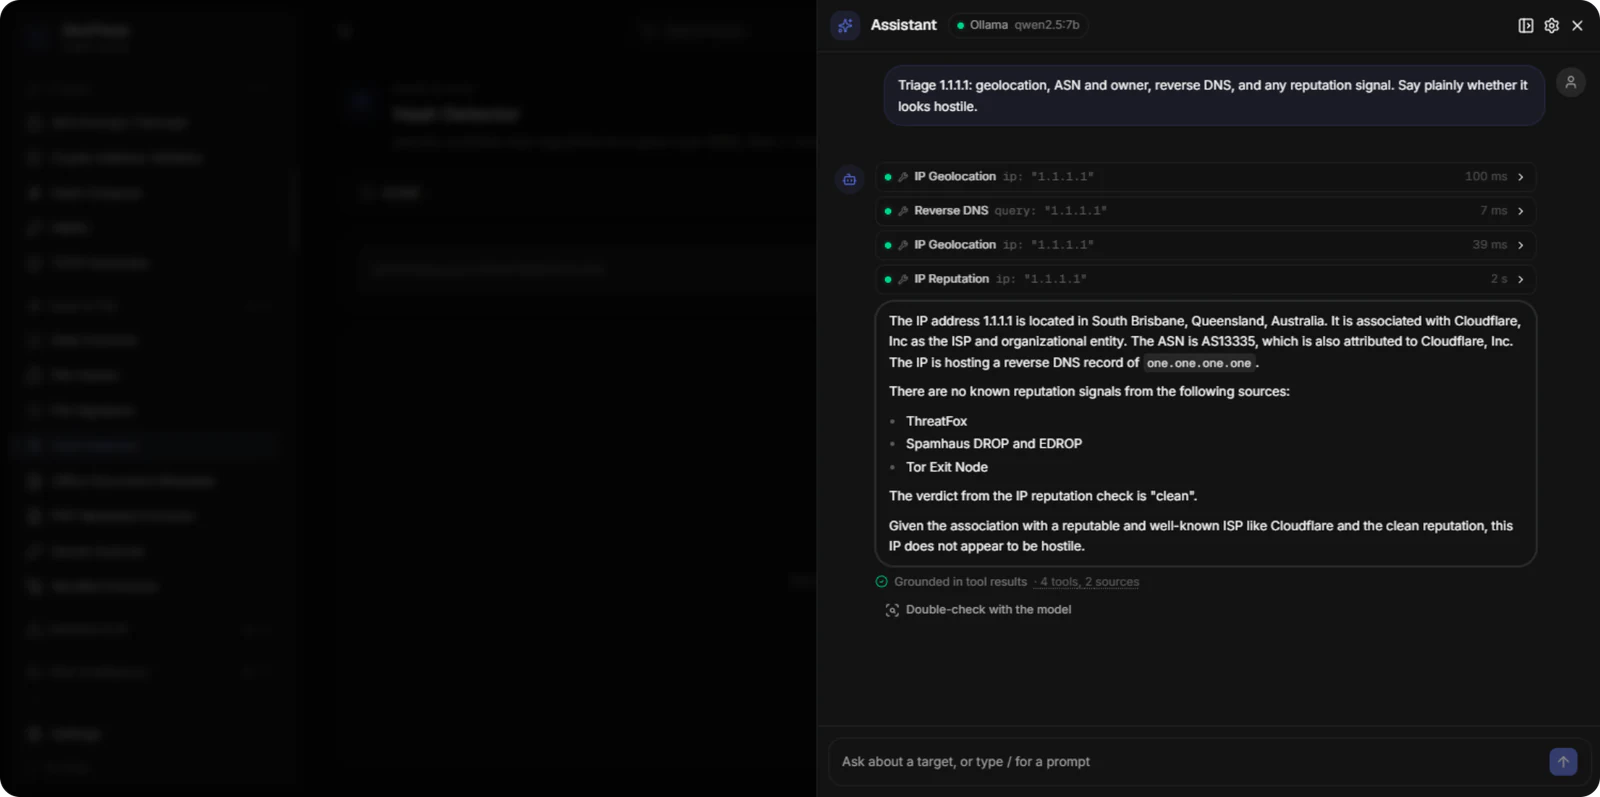
Envoyez une découverte d’un outil directement dans un autre (nom d’utilisateur → permutateur d’emails, email → vérificateur de fuites, IP → réputation, et plus).
Réseau et IP11
Géolocalisation IP
Associez une IP à un pays, une région, une ville, un FAI et un ASN grâce à plusieurs fournisseurs gratuits recoupés.
Réputation IP
Verdict agrégé depuis Spamhaus, la liste des sorties Tor, la communauté GreyNoise, ThreatFox et URLhaus, avec dégradation en douceur si une source est indisponible.
DNS inverse
Résolvez une IP en son enregistrement PTR et faites ressortir les schémas de DNS inverse connus des grands hébergeurs.
Requête DNS
Lancez des requêtes A, AAAA, MX, NS, TXT, SOA, CAA et SRV sur n’importe quel domaine et voyez les réponses autoritaires.
Historique DNS
Parcourez les enregistrements DNS historiques pour repérer les migrations d’hôtes, les serveurs abandonnés et les pivots d’infrastructure.
WHOIS / RDAP
WHOIS moderne et analyse RDAP : métadonnées d’enregistrement, registrar, serveurs de noms, contacts.
Recherche ASN
Identifiez le système autonome derrière une IP, listez ses préfixes et explorez les réseaux voisins.
Internet DB (Shodan)
Recherche gratuite Shodan InternetDB : ports ouverts, noms d’hôtes, vulnérabilités et tags pour n’importe quelle IPv4.
Recherche MAC OUI
Identifiez le fabricant derrière un préfixe d’adresse MAC à partir de la base officielle IEEE OUI.
Calculateur CIDR
Calculez l’adresse réseau, le broadcast, le nombre d’hôtes et les relations supernet/sous-réseau pour n’importe quel CIDR.
Expanseur de plages IP
Développez une notation CIDR, des plages avec tiret ou des jokers en une liste d’IP complète et dédupliquée.
Renseignement web18
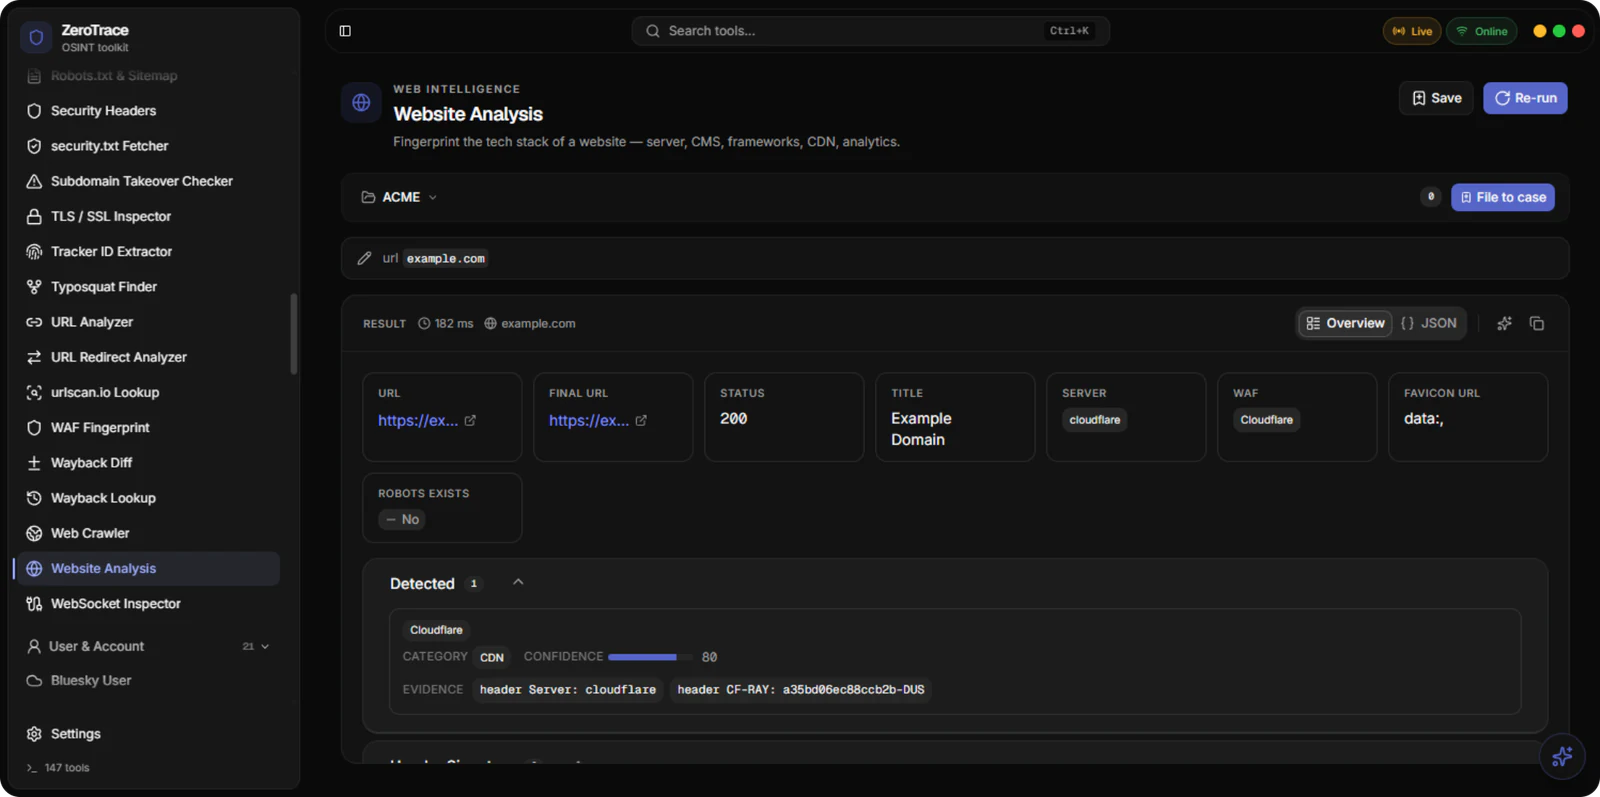
Analyse de site web
Empreinte en une passe : serveur, framework, CMS, en-têtes de réponse, titre et technologies détectées.
Inspecteur TLS
Inspectez la chaîne de certificats TLS d’un hôte, les suites de chiffrement, l’expiration et les versions de protocole.
Empreinte WAF
Détectez les pare-feu applicatifs web (Cloudflare, Akamai, Imperva et plus) par empreintes d’en-têtes et de pages de challenge.
Méthodes HTTP
Sondez un endpoint pour GET, POST, PUT, DELETE, HEAD, OPTIONS, TRACE, PATCH et rapportez ce qui est exposé.
Auditeur de cookies
Auditez les cookies pour les attributs Secure, HttpOnly, SameSite et les problèmes de portée.
Analyseur CSP
Analysez une Content-Security-Policy et signalez les directives faibles, les failles de script inline et les sources trop larges.
Robots.txt et Sitemap
Récupérez /robots.txt et sitemap.xml, faites ressortir les chemins interdits, les arborescences d’index sitemap et les entrées inhabituelles.
security.txt
Consultez /.well-known/security.txt pour trouver les contacts de divulgation responsable d’un site.
Hash de favicon
Calculez le hash MMH3 du favicon pour pivoter vers d’autres sites qui partagent le même favicon sur Shodan/Censys.
Analyseur d’URL
Décomposez une URL en schéma, hôte, chemin, requête et fragment, avec la liste des paramètres : pratique pour l’analyse de phishing.
Redirections d’URL
Suivez les chaînes de redirection saut par saut, y compris les cookies et la page d’arrivée finale, avec une trace claire.
Énumération de sous-domaines
Découverte active de sous-domaines sur un domaine à l’aide de plusieurs sondes gratuites.
Vérificateur de prise de contrôle de sous-domaine
Testez une liste de sous-domaines contre des signatures de takeover connues (Heroku, GitHub Pages, AWS S3 et plus).
Sous-domaines CT (crt.sh)
Extrayez tous les sous-domaines jamais émis dans les journaux de Certificate Transparency pour un domaine cible.
Recherche Wayback
Découvrez à quoi ressemblait une page au fil des ans sur Internet Archive, avec une vue claire de l’historique des URL.
Diff Wayback
Comparez deux instantanés de la même URL et faites ressortir ce qui a changé entre eux.
Crawler web
Crawl contrôlé d’un site cible avec découverte de liens, extraction de sous-domaines et export CSV.
Détecteur de typosquats
Générez des variantes de typo et d’homoglyphes plausibles d’un domaine et vérifiez lesquelles se résolvent.
Utilisateurs et comptes7
Vérificateur de nom d’utilisateur
Vérifiez un pseudo sur plus de 50 plateformes sociales, de dev, de jeu et créatives. Détection multi-mode (vraies 404, empreintes de chaîne manquante, API natives) avec un niveau de confiance élevé/moyen/faible par résultat.
Enrichissement des détails de profil
Sur les plateformes prises en charge (GitHub, GitLab, Reddit, HackerNews, Mastodon, Lichess, Chess.com, Keybase, Codeforces, Dev.to), la fiche de résultat affiche le nom, l’avatar, la bio, la localisation, la date d’inscription, les followers / suivis / repos / karma / classement.
Analyseur d’email
Validez un email, analysez le domaine, récupérez ses MX / SPF / DMARC, signalez les adresses de rôle et les fournisseurs d’emails gratuits, et proposez un lien vers une recherche Gravatar.
Permutateur d’emails
Générez tous les formats d’email plausibles pour une personne (prenom.nom, pn@, p.nom@…) avec des indices de délivrabilité MX en option et un export en masse.
Vérificateur de fuites de mots de passe
Vérifiez un mot de passe via l’API k-anonymity de Have-I-Been-Pwned sans envoyer le mot de passe lui-même où que ce soit.
Recherche de téléphone
Validez n’importe quel numéro de téléphone international, identifiez le pays, l’opérateur et le type de ligne, et récupérez des infos d’appelant issues de la communauté via WhoCalld (nom de l’appelant, localisation, détail complet de l’opérateur, notes filtrées).
Générateur de noms d’utilisateur
Générez des permutations de nom d’utilisateur à partir d’un nom, avec variantes d’année, substitution l33t et motifs.
Hash et fichiers4
Calculateur de hash de fichier
Déposez un fichier et obtenez MD5, SHA-1, SHA-256, SHA-512, BLAKE2 et CRC32 en une passe, avec boutons de copie.
Détecteur de hash
Identifiez les algorithmes de hash probables d’un condensé inconnu, avec un classement par confiance.
Métadonnées d’image
Lisez les EXIF, IPTC, XMP complets et la miniature intégrée d’un JPEG, ainsi que le format / les dimensions / le hash perceptuel des PNG, TIFF et WebP. Géocode à l’envers toute position GPS et affiche un aperçu de carte.
Auditeur de secret JWT
Test hors ligne et local par liste de mots des secrets JWT faibles signés en HMAC, pour des revues de durcissement de tokens autorisées.
Crypto3
Chiffrement / déchiffrement AES
AES-128 / 192 / 256 en mode GCM avec une clé hexadécimale ou une passphrase dérivée par PBKDF2. En local uniquement, sans réseau.
Calcul / vérification HMAC
Calculez ou vérifiez à temps constant un HMAC-SHA1 / SHA-256 / SHA-512 avec une clé texte ou hexadécimale.
Calcul de hash
Calculez le MD5, SHA-1, SHA-256, SHA-512, BLAKE2b-256 et BLAKE2b-512 de n’importe quel texte ou entrée hexadécimale.
Proxy4
Vérificateur de proxys
Testez une liste de proxys pour la disponibilité, la latence, l’anonymat et la prise en charge des protocoles, en parallèle.
Parseur de proxys
Normalisez des listes de proxys en désordre, de n’importe quelle source, en un format ip:port propre (et auth).
Scraper de proxys
Récupérez des listes de proxys gratuits depuis des sources publiques pour un filtrage ultérieur.
Visionneuse de proxy
Visitez une cible à travers un proxy et voyez la réponse depuis ce point de vue.
Spécialités OSINT8
Vue carte géo
Déposez une coordonnée ou une adresse et voyez-la sur une carte épurée avec les détails du géocodage inverse.
Correspondance d’indices géo
Faites correspondre des indices de localisation fournis (langue des panneaux, couleur des routes, format de plaque) à des listes de pays candidats.
Recherche géo Commons
Recherchez sur Wikimedia Commons des photos géotaguées près d’une coordonnée, d’un lieu ou d’une zone, pour vérifier des lieux candidats à partir des photos d’autres personnes prises au même endroit.
Chercheur de features OSM
Décrivez ce que vous voyez sur une photo (église, stade, rivière à moins de 300 m) et récupérez des coordonnées réelles correspondantes, à partir des données libres OpenStreetMap.
Correspondance d’horizon
Collez une photo d’extérieur, définissez une région candidate, et l’outil classe les points de vue par correspondance de silhouette avec le terrain libre Mapzen : localisez des photos d’extérieur avec des montagnes ou des crêtes distinctives.
Référence méta géo
Catalogue local consultable d’indices visuels propres à chaque pays : poteaux électriques, marquages routiers, polices de plaques, bornes, systèmes d’écriture. Plus de 120 entrées, sans connexion internet.
Décodeur de VIN
Décodez un numéro d’identification de véhicule en marque, modèle, année, usine et finition avec les données NHTSA.
Décodeur d’ID
Reconnaissez et décodez les ID de Discord, Steam, Twitter, les snowflakes génériques et plus, avec extraction des horodatages intégrés.
Générateurs de commandes5
Générateur nmap
Construisez des lignes de commande nmap à partir de profils prédéfinis (rapide, furtif, vuln, TCP complet, top 100, empreinte OS, UDP top 50).
Générateur sqlmap
Composez des commandes sqlmap avec les sections cible / détection / énumération / tamper / sortie, chaque préréglage validé contre le vrai binaire.
Générateur gobuster
Construisez des commandes gobuster pour les modes répertoire, DNS, vhost ou fuzzing, avec des valeurs par défaut raisonnables.
Générateur sublist3r / subfinder
Générez des commandes d’énumération de sous-domaines pour sublist3r, subfinder, amass, assetfinder, findomain et chaos.
Générateur de Google Dorks
18 modèles de dorks sélectionnés et adaptés à la cible (identifiants AWS, .env, config Git, Jenkins, Jira, Swagger, GraphQL, phpMyAdmin et plus).
Utilitaires12
Encodeur / décodeur Base64
Encodez ou décodez du Base64 avec l’alphabet standard ou URL-safe.
Convertisseur Hex
Encodez du texte en hex ou décodez de l’hex en texte, accepte les préfixes 0x, les deux-points et les espaces.
Formateur JSON
Mettez en forme, minifiez et validez du JSON avec une indentation ajustable.
Convertisseur d’horodatage
Convertissez entre epoch Unix, ISO 8601 et dates lisibles, avec une sortie en temps relatif.
Référence des ports
Recherchez par numéro de port ou nom de service dans le registre IANA, avec des indices de risque.
Defang / Refang
Encadrez les points et réécrivez les noms de schéma pour partager des IOC en toute sécurité dans un chat, puis refang vers la forme active quand il le faut.
Décodeur JWT
Inspectez l’en-tête, la charge utile et la signature d’un JWT sans le vérifier : pratique pour trier des tokens.
Parseur de User-Agent
Décodez une chaîne User-Agent en navigateur, OS, appareil et détection de bot.
Générateur de wordlist de sous-domaines
Construisez une wordlist de sous-domaines sur mesure pour une cible, avec des variantes de racine, de marque et de langue.
Extracteur de wordlist
Crawlez un site cible, extrayez les mots visibles, les slugs et les noms de fichiers, et exportez le tout en wordlist sur mesure pour le fuzzing.
Extracteur de données
Déposez un bloc de texte et extrayez automatiquement chaque email, IP, URL, hash et numéro de téléphone.
Recherche Pastebin
Recherchez un terme sur les principaux sites de collage (pastebin.com, paste.ee, ghostbin, controlc, justpaste) en une seule fois : pratique pour repérer des identifiants, domaines ou noms divulgués.
Réglages1
Réglages
Apparence de l’espace de travail, chemins de stockage, vérification des mises à jour, infos de licence et réinitialisation, le tout sur une seule page structurée en sections.
Caractéristiques
Informations
- Licence
- Une licence par compte
- Délai d’activation
- Instantané
Dans la boîte
Licence ZeroTrace OSINT
Compatible avec
- Windows (64 bits)
- macOS (Intel et Apple Silicon)
- Linux (amd64 - AppImage, Debian)
Licence numérique · TVA incluse
Questions
À quoi sert ZeroTrace OSINT ?
ZeroTrace OSINT est conçu pour les tests de sécurité autorisés, la recherche, la formation et l’automatisation de workflows.
Les mises à jour sont-elles incluses ?
Oui. Les produits ZeroTrace bénéficient de mises à jour firmware ou logicielles à vie, avec un support assuré directement par les développeurs.
Les équipes peuvent-elles commander en volume ?
Oui. Équipes, labs et entreprises peuvent commander via le programme business ZeroTrace : matériel en volume, bundles pour labs et accès logiciel.
Sans abonnement, jamais
Un seul achat, à vous pour la vie
Livraison instantanée
Clé de licence dès l’achat
Mises à jour à vie
Aucune mise à niveau payante, jamais
Politique sans logs
Vos données restent en local
Conçu en Allemagne
La confidentialité avant tout, par conception
Paiements sécurisés
Traités par Stripe