ZeroTrace OSINT
Suite OSINT desktop, 100+ strumenti
IVA inclusa · Licenza digitale
Verifica disponibilità
- 100+ strumenti mirati
- Solo fonti gratuite e pubbliche, nessuna API key
- Profili di indagine con esportazione PDF
- Pivot tra strumenti e palette dei comandi
Panoramica
ZeroTrace OSINT è un toolkit di intelligence desktop completamente ricostruito per ricercatori di sicurezza, penetration tester, giornalisti e investigatori.
Oltre 100 strumenti mirati: intelligence su rete e IP, ricognizione web, scoperta di utenti e account, analisi di hash e file, crittografia leggera, workflow con proxy, speciali OSINT, generatori di comandi per nmap / sqlmap / gobuster / sublist3r / Google dork, un pacchetto di utilità approfondito e un livello di IA e intelligence.
Ogni strumento ha la sua pagina, opera solo su fonti gratuite e pubbliche (nessuna API key da gestire), ti mostra esattamente da dove provengono i suoi dati e alimenta i risultati nei Profili di indagine che puoi esportare come PDF a tema scuro.
Pivot tra strumenti, una palette dei comandi Ctrl+K, un indice degli strumenti per categoria e una dashboard di stato di sistema live completano il workflow.
- strumenti
- 100+
- licenza
- A vita
- API key
- 0
- report
- Aggiornamenti e accesso a vita
Funzionalità
Panoramica5
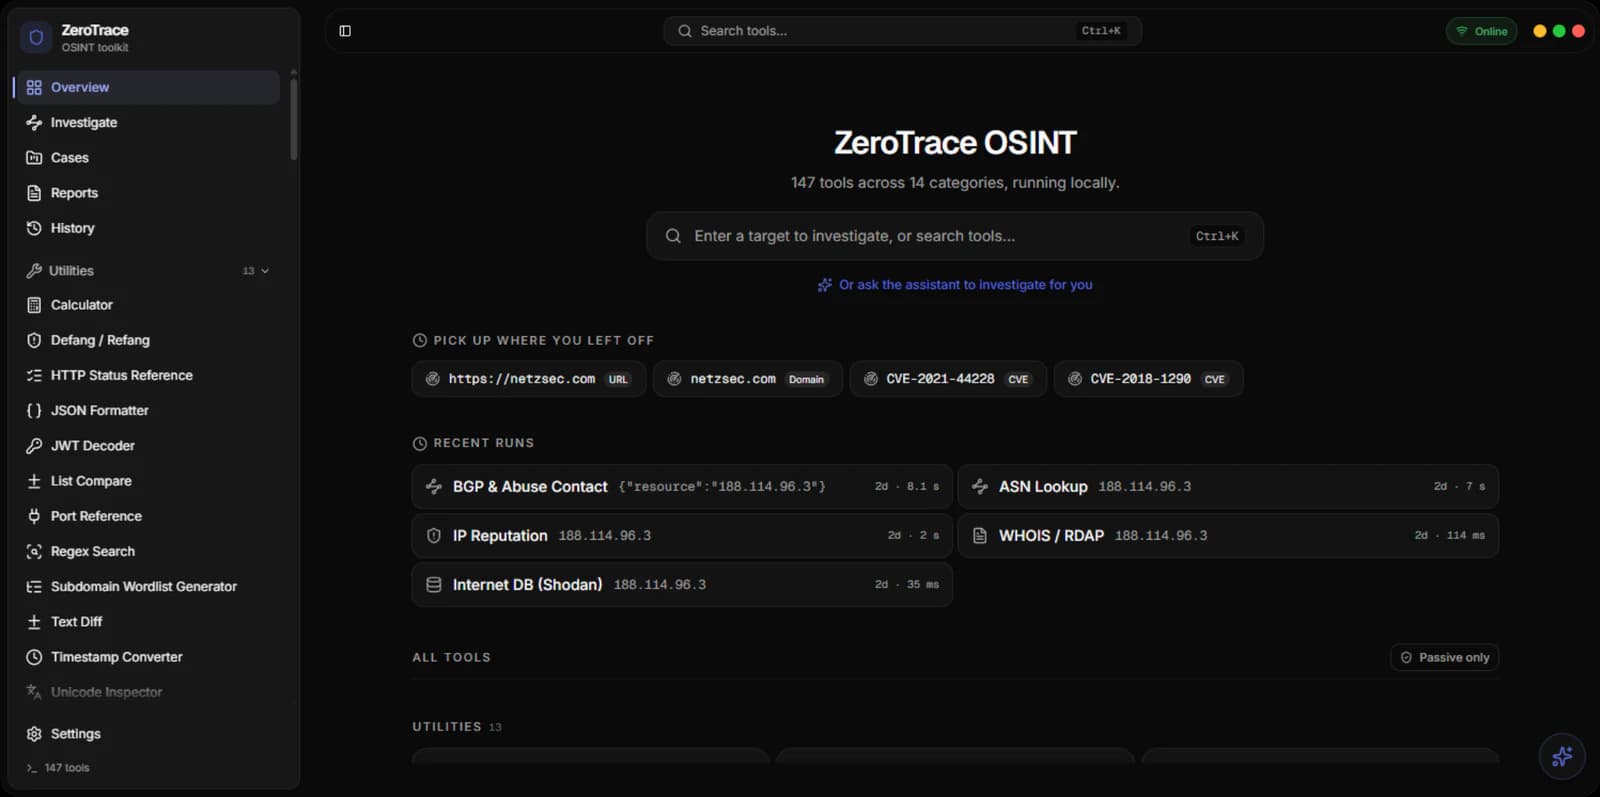
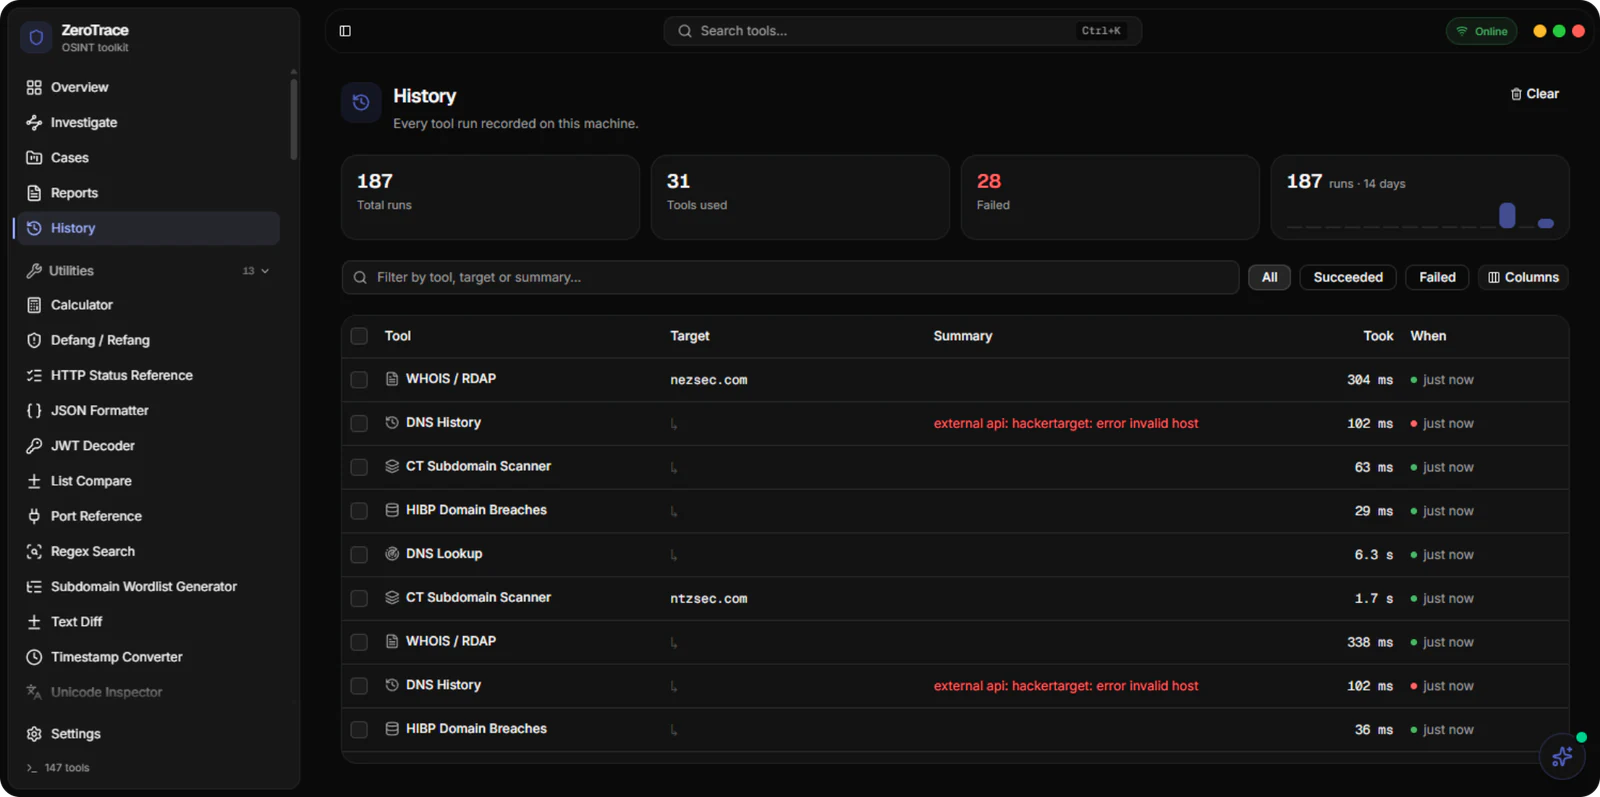
Dashboard
Banner di stato di sistema live (rete, IP pubblico, VPN), timeline dei risultati e grafico d'uso degli strumenti a colpo d'occhio.
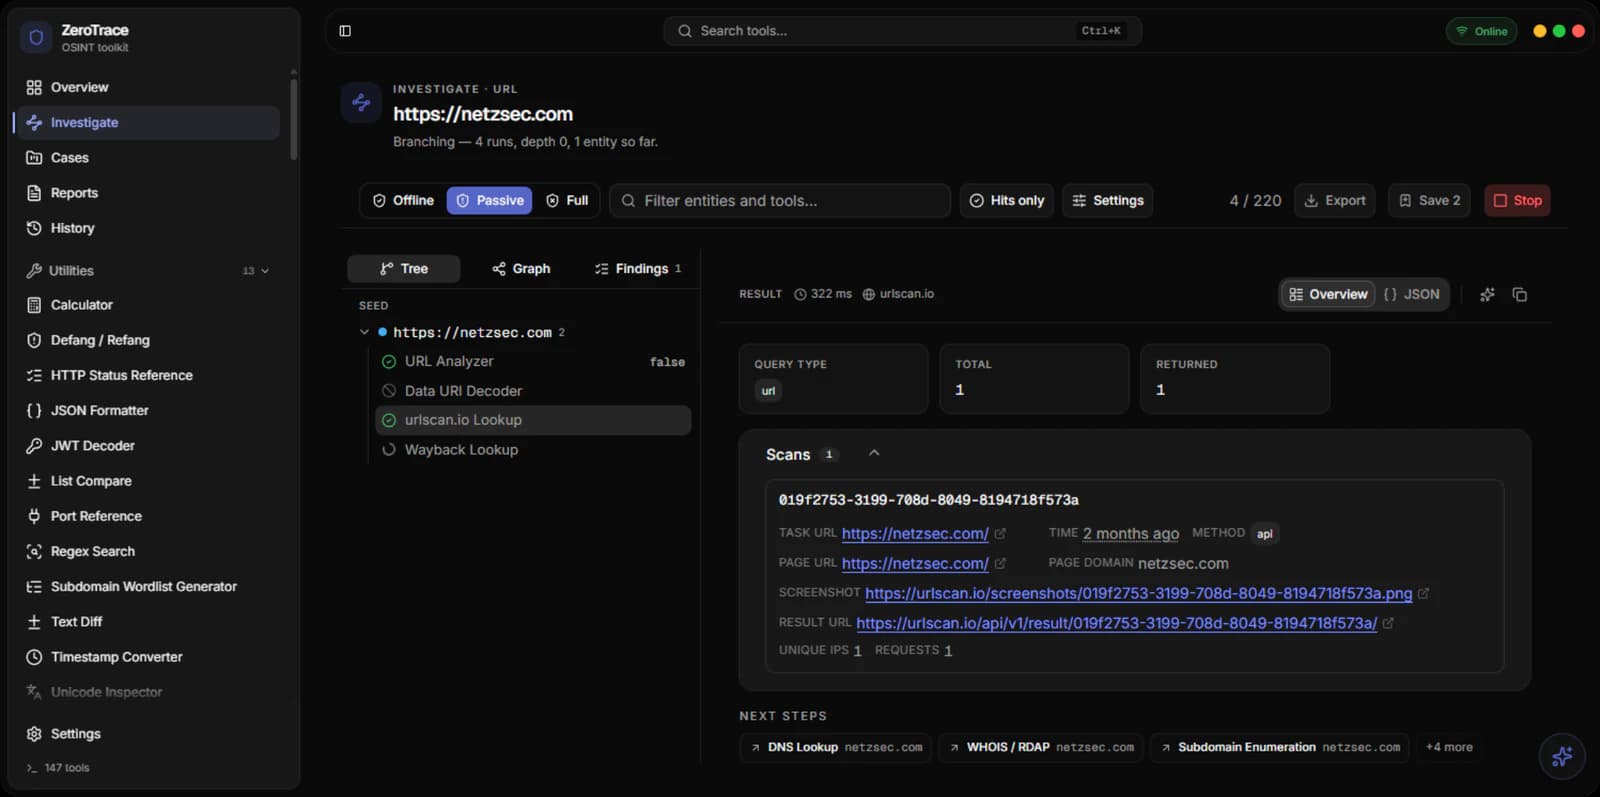
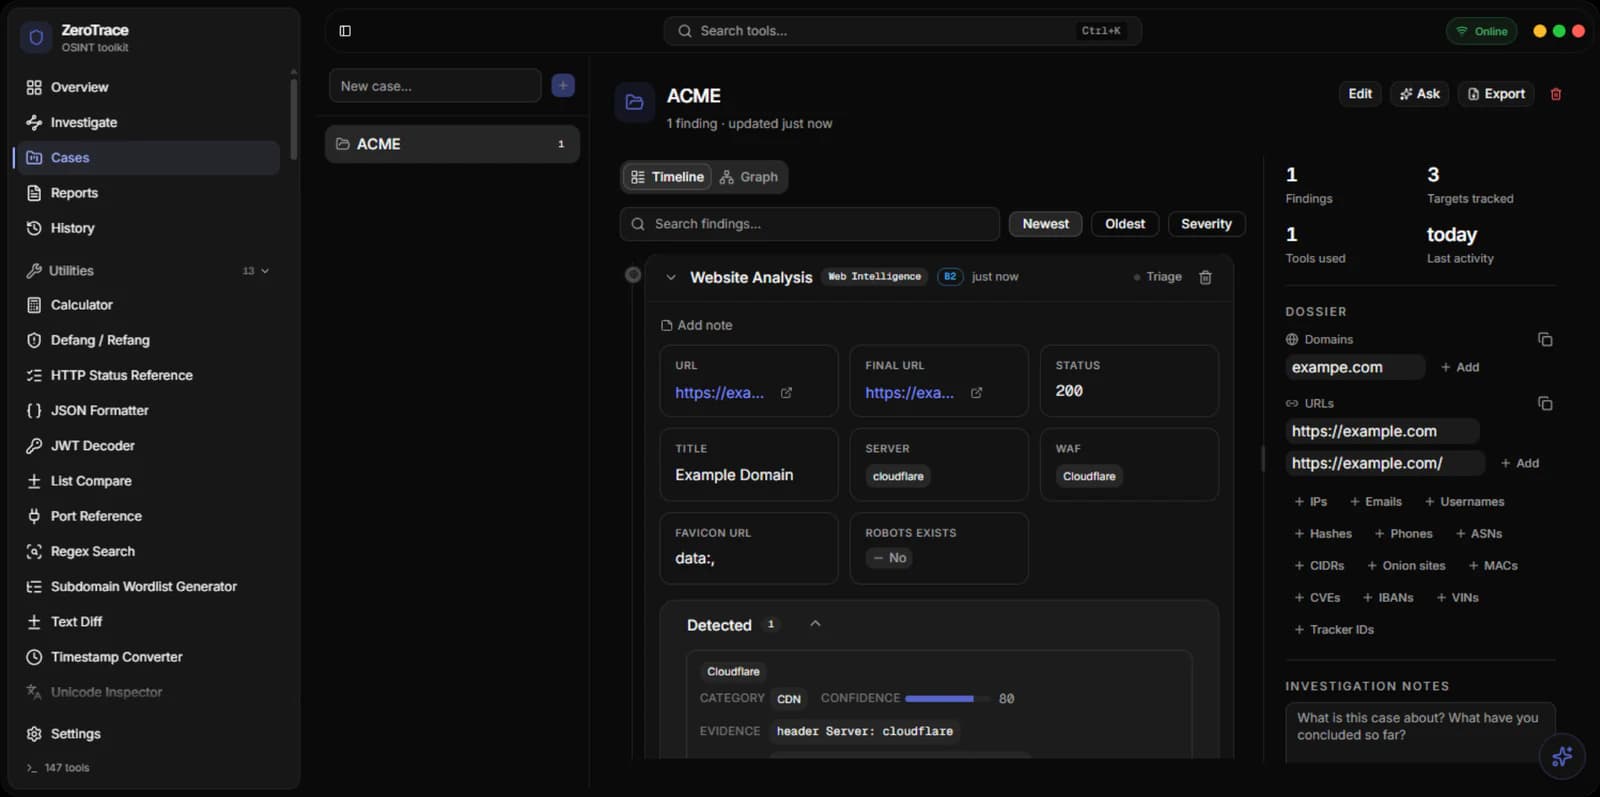
Profili di indagine
Apri un caso, allega i risultati da qualsiasi strumento ed esporta l'intero profilo come report PDF a tema scuro.
Indice di tutti gli strumenti
Pagina di destinazione per categoria che elenca ogni strumento con un filtro a testo libero su nome, tag e descrizione.
Palette dei comandi (Ctrl+K)
Salta a qualsiasi strumento, profilo o impostazione in due battute da qualunque punto dell'app.
Pivot tra strumenti
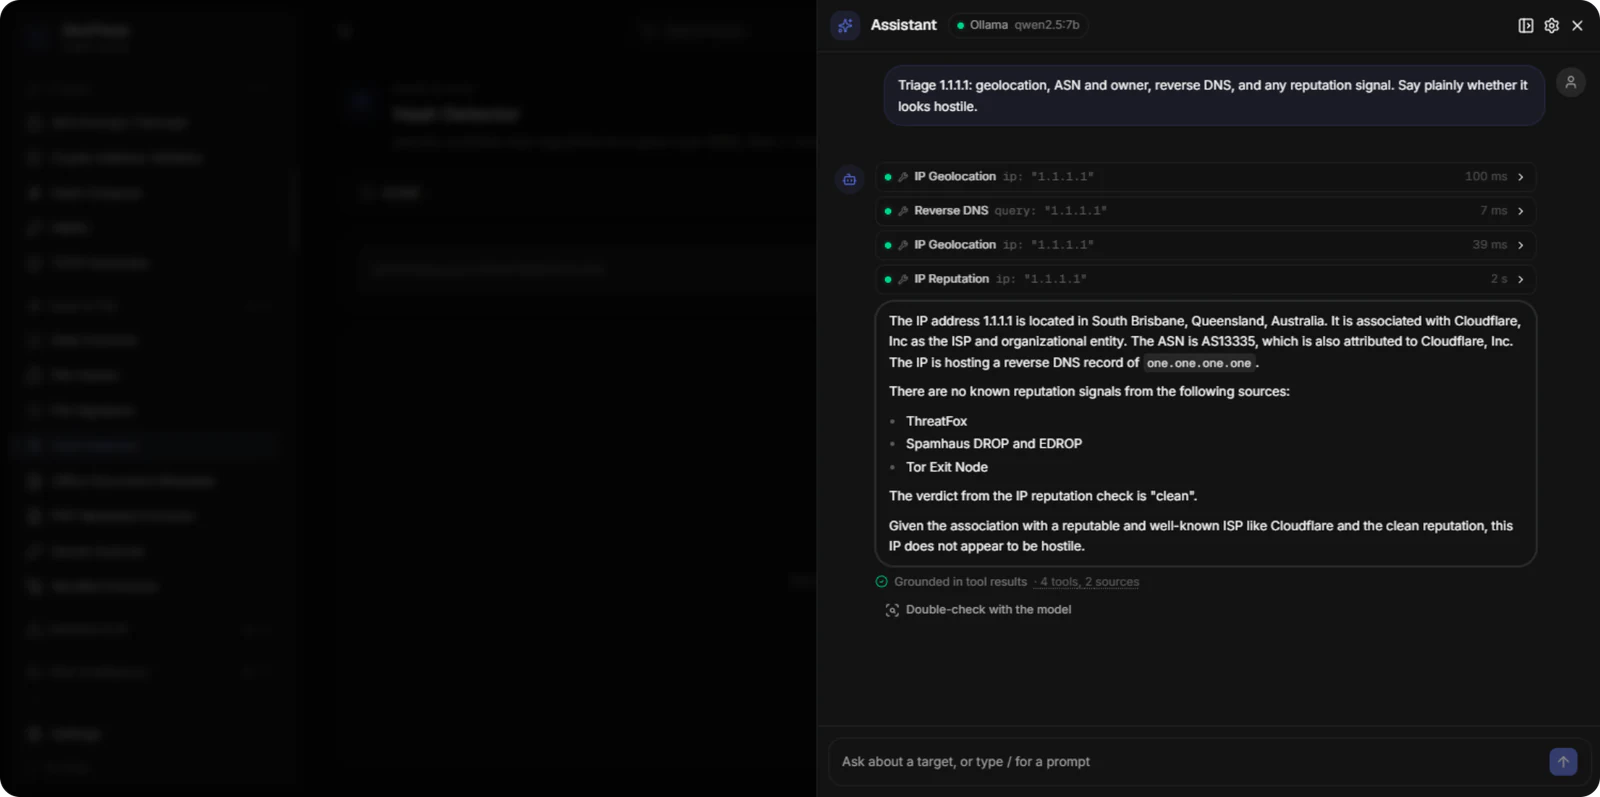
Invia un risultato da uno strumento direttamente in un altro (username → permutatore di email, email → verificatore di breach, IP → reputazione e altri).
Rete e IP11
Geolocalizzazione IP
Mappa un IP su paese, regione, città, ISP e ASN con più provider gratuiti in cross-check.
Reputazione IP
Verdetto aggregato da Spamhaus, lista di uscita Tor, GreyNoise community, ThreatFox e URLhaus, degrada con grazia se una fonte non è disponibile.
Reverse DNS
Risolvi un IP nel suo record PTR e fai emergere pattern di reverse-DNS noti per i principali hoster.
Lookup DNS
Esegui query A, AAAA, MX, NS, TXT, SOA, CAA e SRV su qualsiasi dominio e vedi le risposte autoritative.
Cronologia DNS
Percorri i record DNS storici per individuare migrazioni di host, server abbandonati e pivot di infrastruttura.
WHOIS / RDAP
WHOIS moderno più parsing RDAP, metadati di registrazione, registrar, nameserver, contatti.
Lookup ASN
Identifica il sistema autonomo dietro un IP, elenca i suoi prefissi ed esplora le reti vicine.
Internet DB (Shodan)
Lookup gratuito su Shodan InternetDB, porte aperte, hostname, vulnerabilità e tag per qualsiasi IPv4.
Lookup MAC OUI
Identifica il produttore dietro un prefisso di indirizzo MAC dal database ufficiale IEEE OUI.
Calcolatrice CIDR
Calcola indirizzo di rete, broadcast, conteggio host e relazioni supernet/subnet per qualsiasi CIDR.
Espansore di range IP
Espandi la notazione CIDR, i range con trattino o i wildcard in un elenco IP completo e deduplicato.
Intelligence web18
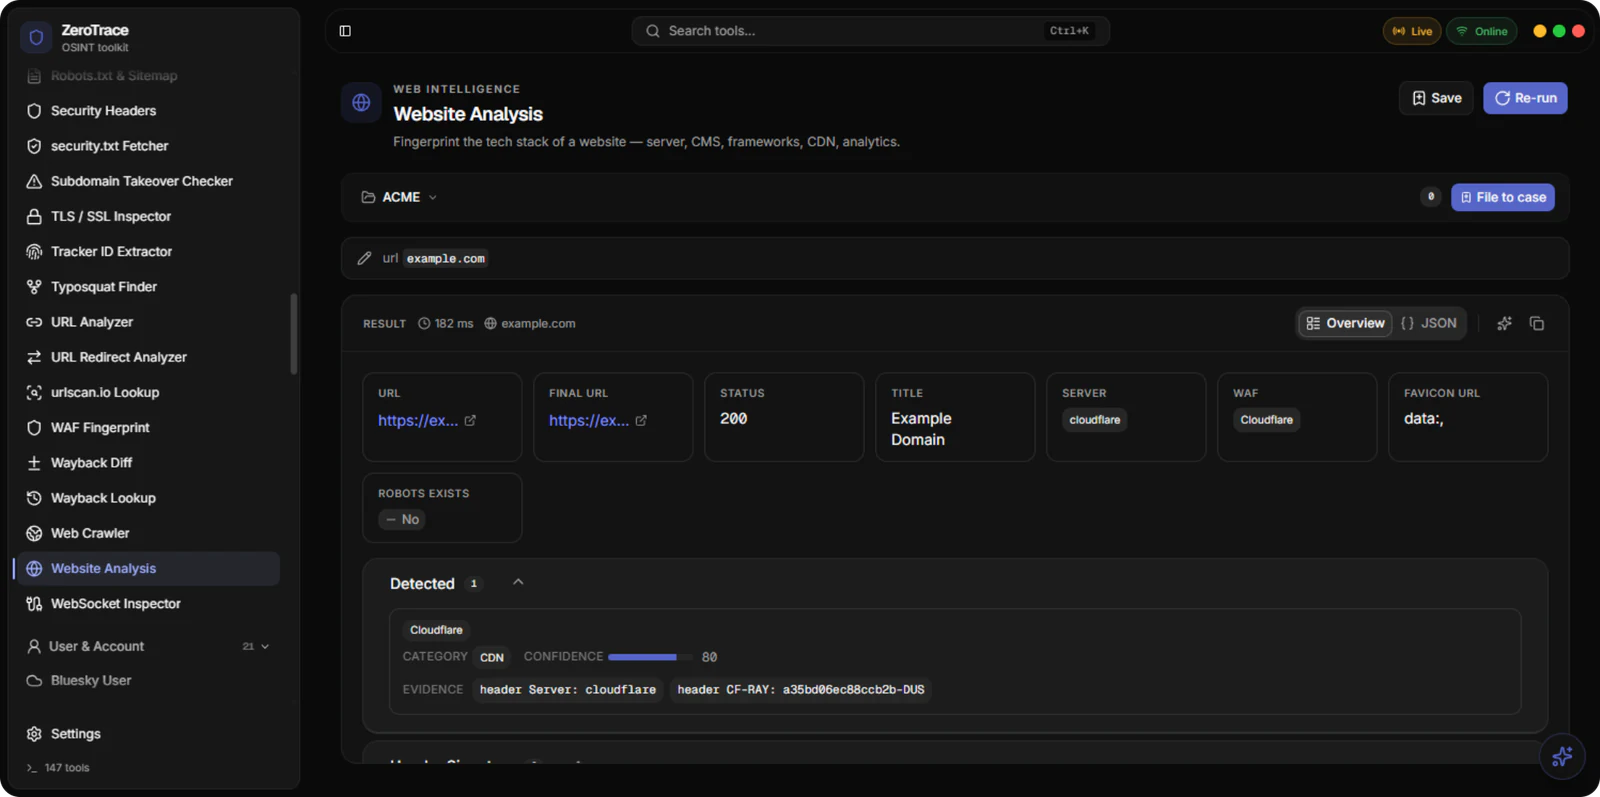
Analisi sito web
Fingerprint one-shot: server, framework, CMS, header di risposta, titolo e tecnologie rilevate.
Ispettore TLS
Ispeziona la catena di certificati TLS di un host, cipher suite, scadenza e versioni di protocollo.
Fingerprint WAF
Rileva i web application firewall (Cloudflare, Akamai, Imperva e altri) dagli header e dai fingerprint delle challenge page.
Metodi HTTP
Sonda un endpoint per GET, POST, PUT, DELETE, HEAD, OPTIONS, TRACE, PATCH e segnala cosa è esposto.
Auditor dei cookie
Verifica i cookie per problemi di Secure, HttpOnly, SameSite e scope.
Analizzatore CSP
Analizza una Content-Security-Policy e segnala direttive deboli, lacune negli script inline e sorgenti troppo ampie.
Robots.txt e sitemap
Recupera /robots.txt e sitemap.xml, fai emergere percorsi non consentiti, alberi di indice sitemap e voci insolite.
security.txt
Cerca /.well-known/security.txt per trovare i contatti di disclosure responsabile di un sito.
Hash della favicon
Calcola l'hash MMH3 della favicon così puoi pivotare verso altri siti che condividono la stessa favicon su Shodan/Censys.
Analizzatore URL
Scomponi un URL in schema, host, path, query e frammento con l'elenco dei parametri, utile per l'analisi di phishing.
Redirect URL
Segui le catene di redirect passo dopo passo, inclusi cookie e pagina di destinazione finale, con una traccia pulita.
Enumerazione di sottodomini
Scoperta attiva di sottodomini contro un dominio usando più sonde gratuite.
Verificatore di takeover di sottodomini
Testa un elenco di sottodomini contro firme di takeover note (Heroku, GitHub Pages, AWS S3 e altre).
Sottodomini CT (crt.sh)
Estrai ogni sottodominio mai emesso nei log di Certificate Transparency per un dominio target.
Lookup Wayback
Guarda come appariva una pagina negli anni sull'Internet Archive con una vista pulita della cronologia degli URL.
Diff Wayback
Confronta due snapshot dello stesso URL e fai emergere cosa è cambiato tra loro.
Web Crawler
Crawl controllato di un sito target con scoperta di link, estrazione di sottodomini ed esportazione CSV.
Cercatore di typosquat
Genera varianti plausibili con refusi e omoglifi di un dominio e verifica quali si risolvono.
Utenti e account7
Verificatore di username
Verifica oltre 50 piattaforme social, dev, gaming e creative per un handle. Rilevamento multi-modalità (404 corretti, fingerprint di stringhe mancanti, API native) con un'etichetta di confidenza alta/media/bassa per risultato.
Arricchimento dei dettagli del profilo
Sulle piattaforme supportate (GitHub, GitLab, Reddit, HackerNews, Mastodon, Lichess, Chess.com, Keybase, Codeforces, Dev.to) la scheda del risultato mostra nome visualizzato, avatar, bio, posizione, data di iscrizione, follower / following / repo / karma / rating.
Analizzatore di email
Convalida un'email, analizza il dominio, recupera i suoi MX / SPF / DMARC, segnala gli indirizzi di account di ruolo e i provider di posta gratuita, e collega a un lookup Gravatar.
Permutatore di email
Genera ogni formato di email plausibile per una persona (nome.cognome, nc@, n.cognome@…) con suggerimenti opzionali di deliverability MX ed esportazione in blocco.
Verificatore di breach delle password
Verifica una password contro l'API k-anonymity di Have-I-Been-Pwned senza inviare la password stessa da nessuna parte.
Lookup di numeri di telefono
Convalida qualsiasi numero di telefono internazionale, identifica paese, operatore e tipo di linea, ed estrae informazioni sul chiamante da fonti community di WhoCalld (nome del chiamante, posizione, dettaglio completo dell'operatore, note filtrate).
Generatore di username
Genera permutazioni di username da un nome con varianti di anno, sostituzione l33t e pattern.
Hash e file4
Hasher di file
Rilascia un file e ottieni MD5, SHA-1, SHA-256, SHA-512, BLAKE2 e CRC32 in un solo passaggio con pulsanti di copia.
Rilevatore di hash
Identifica i probabili algoritmi di hash per un digest sconosciuto con classifica di confidenza.
Metadati delle immagini
Legge EXIF, IPTC, XMP completi e la miniatura incorporata dai JPEG, oltre a formato / dimensioni / hash percettivo da PNG, TIFF e WebP. Fa reverse geocoding di qualsiasi rilevamento GPS e mostra un'anteprima su mappa.
Auditor di secret JWT
Test offline e locale, tramite wordlist, di secret JWT deboli firmati HMAC, per revisioni autorizzate di hardening dei token.
Crittografia3
Cifratura / decifratura AES
AES-128 / 192 / 256 in modalità GCM con chiave hex o passphrase derivata con PBKDF2. Solo in locale, nessuna rete.
Calcolo / verifica HMAC
Calcola o verifica a tempo costante HMAC-SHA1 / SHA-256 / SHA-512 con chiave testuale o hex.
Calcolo di hash
Calcola MD5, SHA-1, SHA-256, SHA-512, BLAKE2b-256 e BLAKE2b-512 di qualsiasi input testuale o hex.
Proxy4
Verificatore di proxy
Testa un elenco di proxy per stato di attività, latenza, anonimato e supporto di protocollo in parallelo.
Parser di proxy
Normalizza elenchi di proxy disordinati da qualsiasi fonte in un formato ip:port (e auth) pulito.
Scraper di proxy
Estrai elenchi di proxy gratuiti da fonti pubbliche per il filtraggio successivo.
Visualizzatore di proxy
Visita un target attraverso un proxy e vedi la risposta da quel punto di osservazione.
Speciali OSINT8
Vista su mappa geo
Inserisci una coordinata o un indirizzo e vedilo su una mappa pulita con dettagli di reverse geocoding.
Matcher di indizi geo
Abbina gli indizi di posizione forniti dall'utente (lingua della segnaletica, colore della strada, formato della targa) con elenchi di paesi candidati.
Ricerca geo su Commons
Cerca su Wikimedia Commons foto geotaggate vicino a una coordinata, un luogo o un bounding box, verifica le posizioni candidate contro le foto di altre persone dello stesso punto.
Cercatore di feature OSM
Descrivi ciò che vedi in una foto (chiesa, stadio, fiume entro 300 m) e ottieni coordinate reali corrispondenti, alimentato dai dati gratuiti di OpenStreetMap.
Matcher dell'orizzonte
Incolla una foto all'aperto, definisci una regione candidata e lo strumento classifica i punti di osservazione per corrispondenza della silhouette con il terreno gratuito di Mapzen, individua foto all'aperto con montagne o crinali distintivi.
Riferimento geo meta
Catalogo locale ricercabile di indizi visivi specifici per paese, pali della luce, vernice stradale, font delle targhe, dissuasori, sistemi di scrittura. Oltre 120 voci, nessuna connessione necessaria.
Decoder VIN
Decodifica un Vehicle Identification Number in marca, modello, anno, stabilimento e allestimento con i dati NHTSA.
Decoder di ID
Riconosce e decodifica gli ID di Discord, Steam, Twitter, snowflake generici e altri, estrae i timestamp incorporati.
Generatori di comandi5
Generatore nmap
Costruisci righe di comando nmap da profili preimpostati (quick, stealth, vuln, TCP completo, top 100, OS fingerprint, UDP top 50).
Generatore sqlmap
Componi comandi sqlmap con sezioni target / detection / enumeration / tamper / output, ogni preset validato contro il binario reale.
Generatore gobuster
Costruisci comandi gobuster per le modalità directory, DNS, vhost o fuzzing con impostazioni predefinite sensate.
Generatore sublist3r / subfinder
Genera comandi di enumerazione di sottodomini per sublist3r, subfinder, amass, assetfinder, findomain e chaos.
Generatore di Google Dork
18 template di dork curati e consapevoli del target (credenziali AWS, .env, config Git, Jenkins, Jira, Swagger, GraphQL, phpMyAdmin e altri).
Utilità12
Encoder / decoder Base64
Codifica o decodifica Base64 con alfabeto standard o URL-safe.
Convertitore Hex
Codifica testo in hex o decodifica hex in testo, accetta prefissi 0x, due punti e spazi.
Formattatore JSON
Formatta, minimizza e valida JSON con indentazione regolabile.
Convertitore di timestamp
Converti tra Unix epoch, ISO 8601 e date leggibili con output in tempo relativo.
Riferimento delle porte
Cerca per numero di porta o nome di servizio nel registro IANA con suggerimenti sui rischi.
Defang / Refang
Metti tra parentesi i punti e riscrivi i nomi degli schemi così puoi condividere in sicurezza gli IOC in chat, ripristina la forma attiva quando serve.
Decoder JWT
Ispeziona header, payload e firma di un JWT senza verificarlo, utile per il triage dei token.
Parser di User-Agent
Decodifica una stringa User-Agent in browser, OS, dispositivo e rilevamento di bot.
Generatore di wordlist di sottodomini
Costruisci una wordlist di sottodomini personalizzata su misura per un target con varianti di radice, brand e lingua.
Estrattore di wordlist
Fai il crawl di un sito target, estrai parole visibili, slug e nomi di file, ed esporta come wordlist personalizzata per il fuzzing.
Estrattore di dati
Rilascia un blocco di testo ed estrai automaticamente ogni email, IP, URL, hash e numero di telefono.
Ricerca su Pastebin
Cerca un termine nei principali siti di paste (pastebin.com, paste.ee, ghostbin, controlc, justpaste) in un colpo solo, utile per individuare credenziali, domini o nomi trapelati.
Impostazioni1
Impostazioni
Aspetto del workspace, percorsi di archiviazione, controllo aggiornamenti, informazioni sulla licenza e reset, tutto in un'unica pagina a sezioni.
Specifiche
Informazioni
- Licenza
- Una licenza per account
- Tempo di attivazione
- Istantaneo
Nella confezione
Licenza ZeroTrace OSINT
Compatibile con
- Windows (64-bit)
- macOS (Intel e Apple Silicon)
- Linux (amd64 - AppImage, Debian)
Licenza digitale · IVA inclusa
Domande
A cosa serve ZeroTrace OSINT?
ZeroTrace OSINT è pensato per test di sicurezza autorizzati, ricerca, formazione e workflow di automazione.
Gli aggiornamenti sono inclusi?
Sì. I prodotti ZeroTrace ricevono aggiornamenti firmware o software a vita, con supporto direttamente dagli sviluppatori.
I team possono acquistare in grandi quantità?
Sì. Team, laboratori e aziende possono ordinare tramite il programma business ZeroTrace: hardware in quantità, bundle per laboratori e accesso al software.
Mai abbonamenti
Un solo acquisto, tuo per sempre
Consegna istantanea
Chiave di licenza all'acquisto
Aggiornamenti a vita
Mai upgrade a pagamento
Politica senza log
I tuoi dati restano in locale
Progettato in Germania
Privacy al primo posto per impostazione
Pagamenti sicuri
Elaborati da Stripe