ZeroTrace OSINT
Desktop-OSINT-Suite mit 100+ Tools
Inkl. MwSt. · Digitale Lizenz
Bestand wird geprüft
- 100+ fokussierte Tools
- Nur freie & öffentliche Quellen, keine API-Keys
- Ermittlungsprofile mit PDF-Export
- Tool-übergreifende Pivots & Befehlspalette
Überblick
ZeroTrace OSINT ist ein komplett neu gebautes Desktop-Toolkit für Sicherheitsforscher, Penetrationstester, Journalisten und Ermittler.
Über 100 fokussierte Tools: Netzwerk- & IP-Intelligence, Web-Aufklärung, Nutzer- & Konten-Suche, Hash- & Dateianalyse, leichtgewichtige Kryptografie, Proxy-Workflows, OSINT-Spezials, Befehls-Generatoren für nmap / sqlmap / gobuster / sublist3r / Google Dorks, ein umfangreiches Werkzeug-Paket und eine KI- & Intelligence-Ebene.
Jedes Tool hat seine eigene Seite, arbeitet ausschließlich mit freien und öffentlichen Quellen (keine API-Keys zu verwalten), zeigt Dir genau, woher seine Daten stammen, und speist Funde in Ermittlungsprofile ein, die Du als dunkel gestaltetes PDF exportieren kannst.
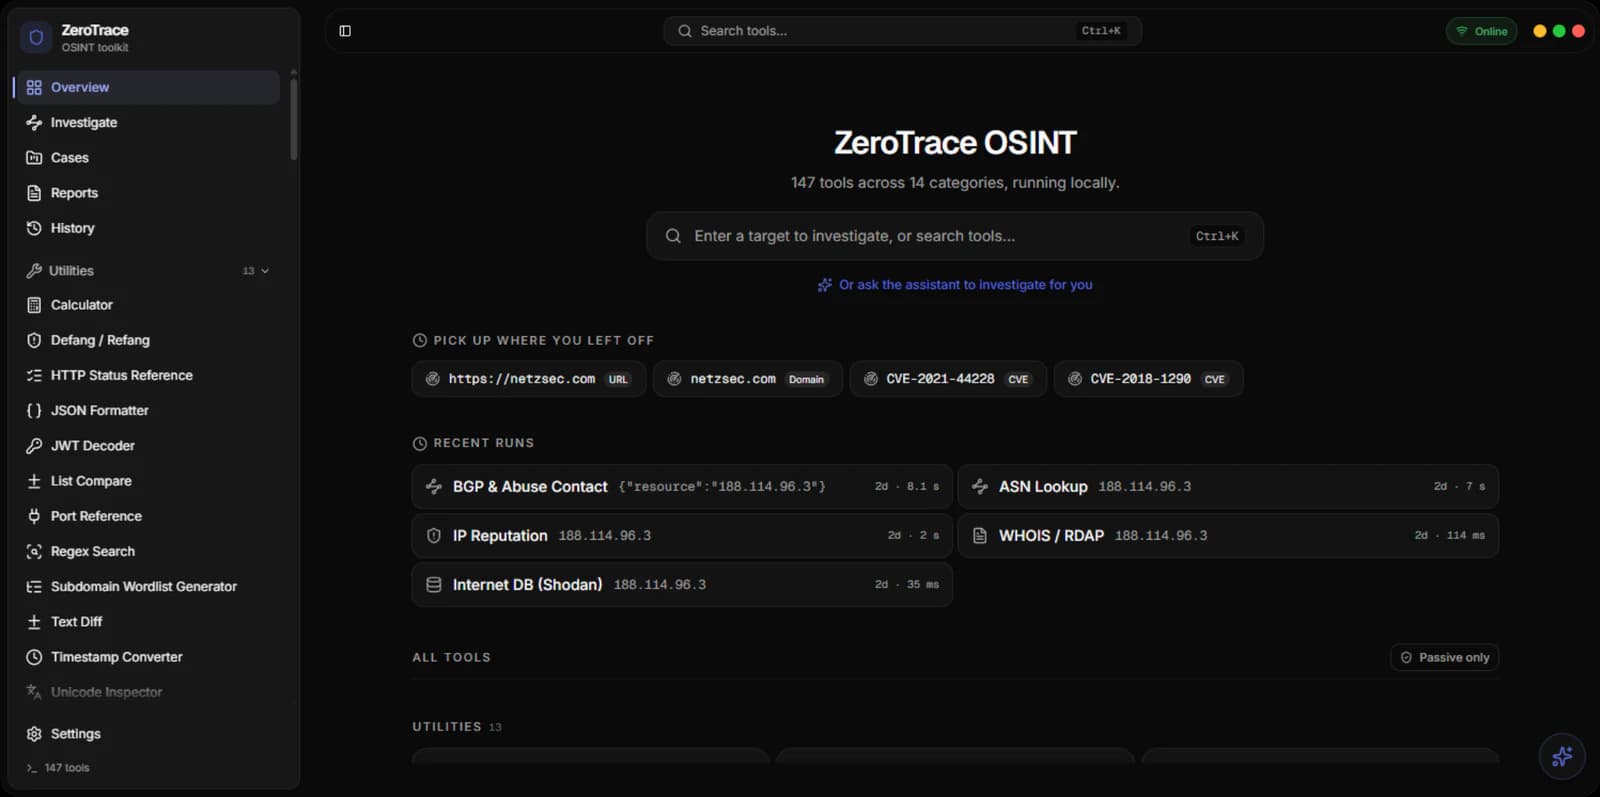
Tool-übergreifende Pivots, eine Ctrl+K-Befehlspalette, ein kategorisierter Tool-Index und ein Live-Dashboard zum Systemstatus runden den Workflow ab.
- Tools
- 100+
- Lizenz
- Lebenslang
- API-Keys
- 0
- Berichte
- Lebenslange Updates & Zugang
Funktionen
Überblick5
Dashboard
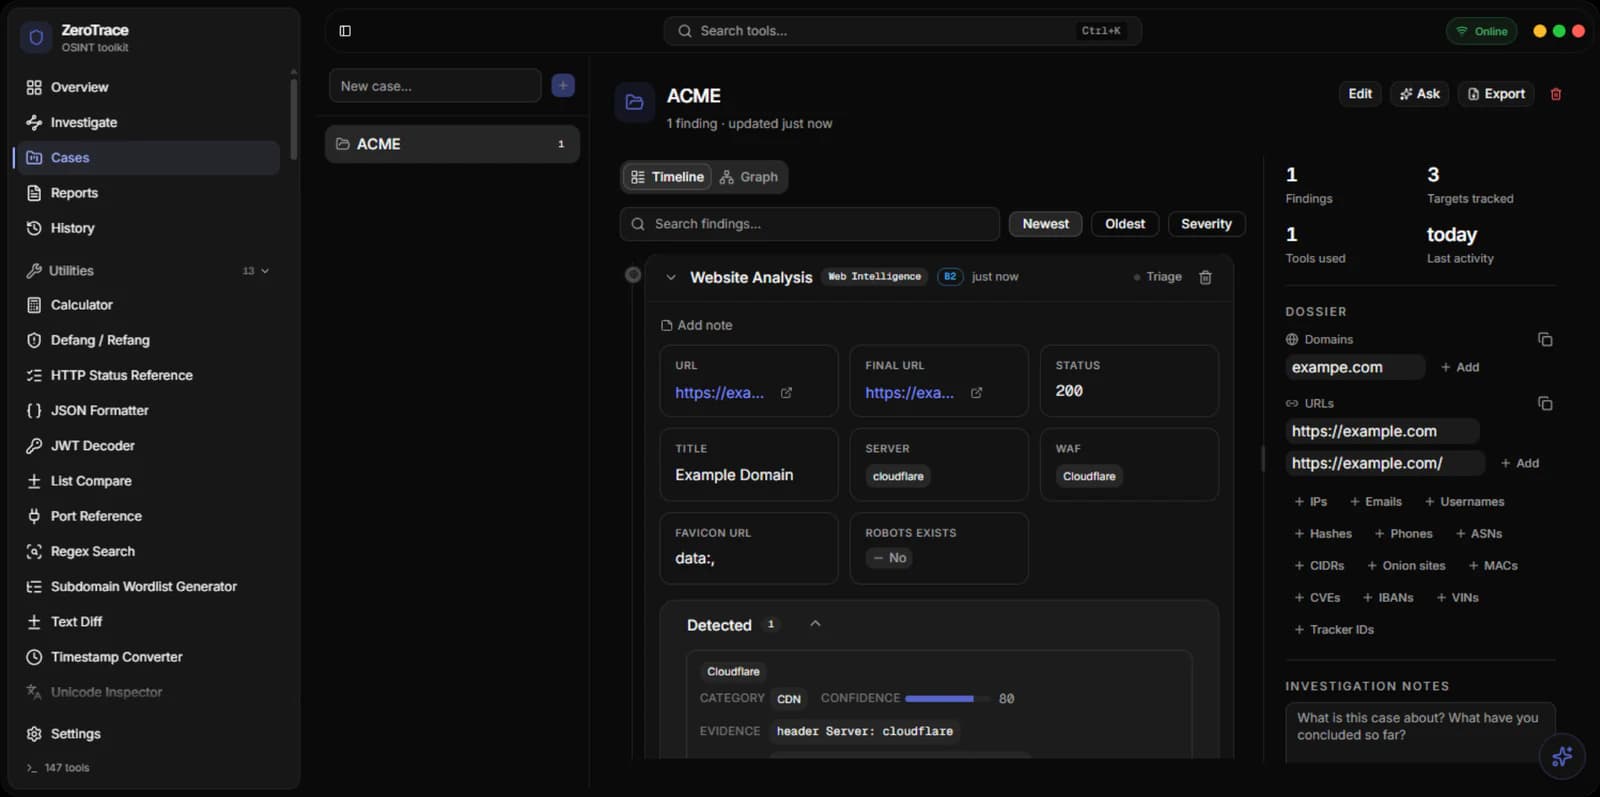
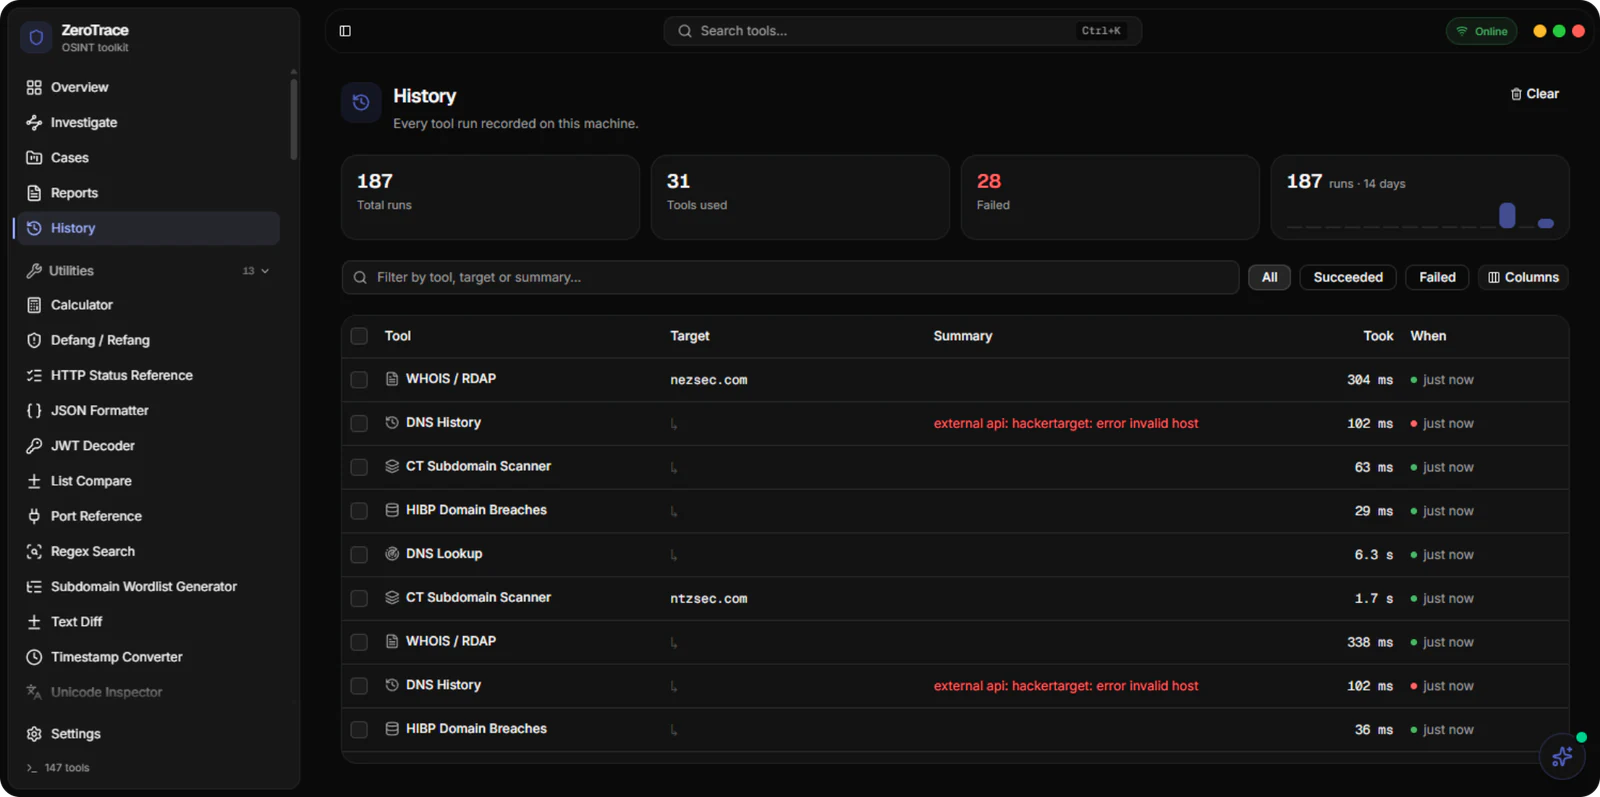
Live-Banner zum Systemstatus (Netzwerk, öffentliche IP, VPN), Timeline der Funde und Diagramm zur Tool-Nutzung auf einen Blick.
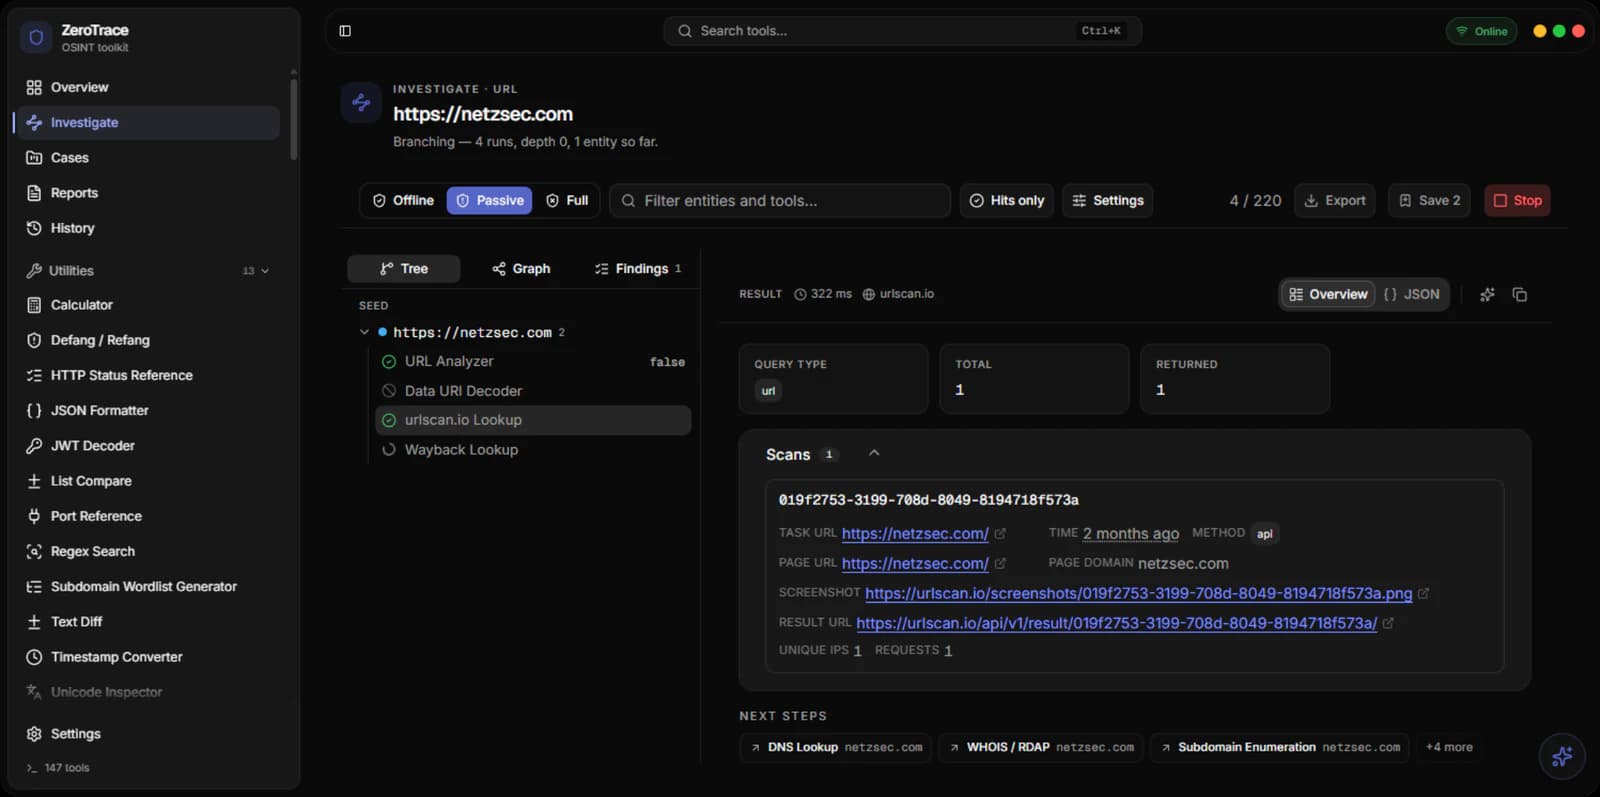
Ermittlungsprofile
Einen Fall anlegen, Funde aus jedem Tool anhängen und das ganze Profil als dunkel gestalteten PDF-Bericht exportieren.
Index aller Tools
Kategorisierte Startseite, die jedes Tool auflistet, mit Freitextfilter über Name, Tags und Beschreibung.
Befehlspalette (Ctrl+K)
Mit zwei Tastenanschlägen von überall in der App zu jedem Tool, Profil oder jeder Einstellung springen.
Tool-übergreifende Pivots
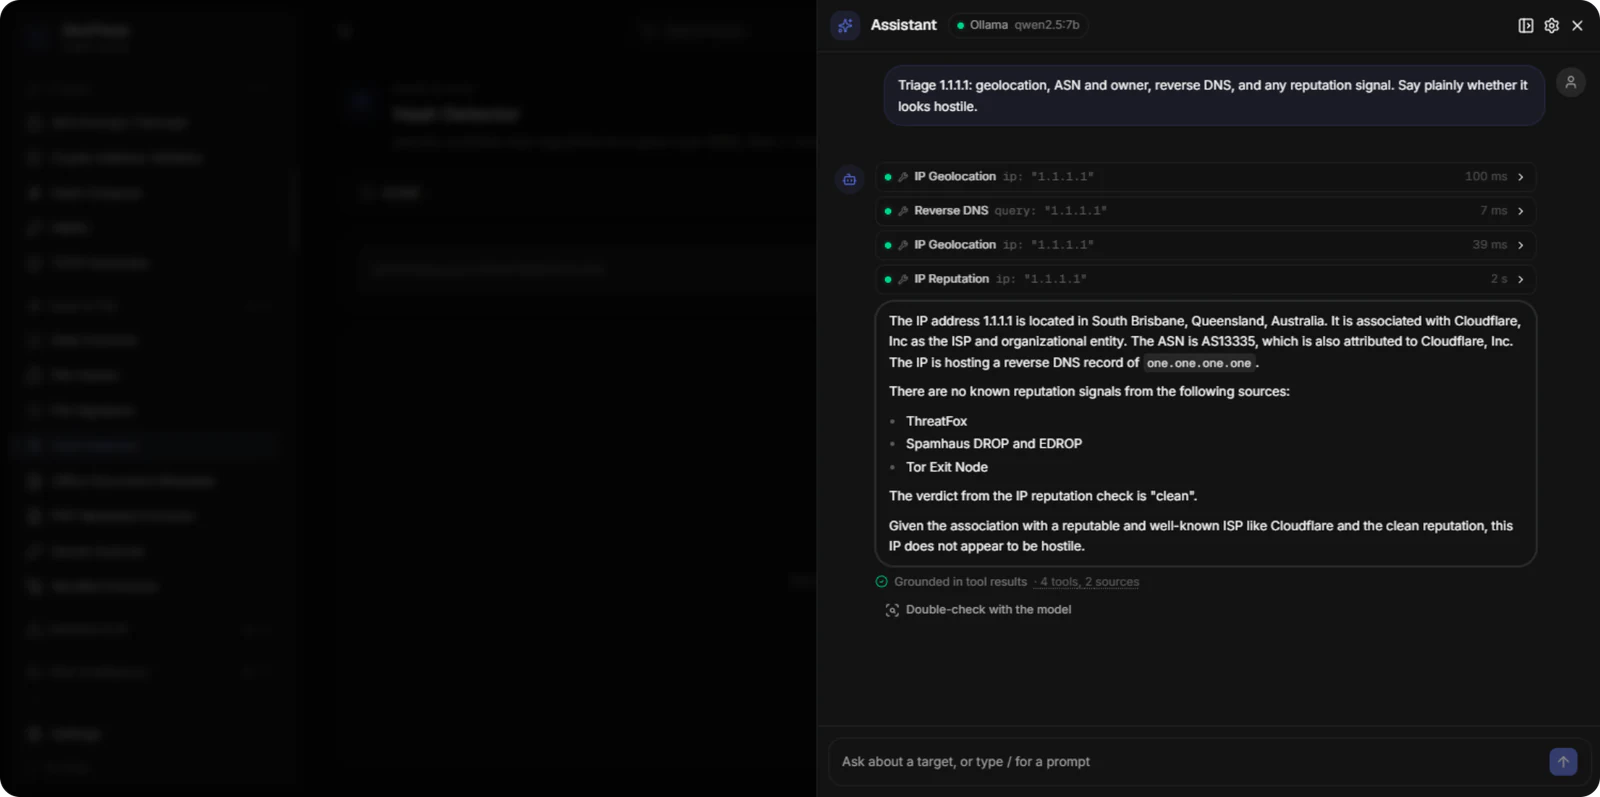
Einen Fund aus einem Tool direkt in ein anderes schicken (Benutzername → E-Mail-Permutator, E-Mail → Breach-Checker, IP → Reputation und mehr).
Netzwerk & IP11
IP-Geolokalisierung
Eine IP auf Land, Region, Stadt, ISP und ASN abbilden, mit mehreren gegengeprüften freien Anbietern.
IP-Reputation
Aggregiertes Urteil aus Spamhaus, Tor-Exit-Liste, GreyNoise Community, ThreatFox und URLhaus, degradiert sauber, falls eine Quelle ausfällt.
Reverse DNS
Eine IP zu ihrem PTR-Eintrag auflösen und bekannte Reverse-DNS-Muster großer Hoster aufzeigen.
DNS-Lookup
A-, AAAA-, MX-, NS-, TXT-, SOA-, CAA- und SRV-Abfragen gegen jede Domain ausführen und autoritative Antworten sehen.
DNS-Verlauf
Historische DNS-Einträge durchgehen, um Host-Migrationen, verwaiste Server und Infrastruktur-Pivots zu erkennen.
WHOIS / RDAP
Modernes WHOIS plus RDAP-Parsing, Registrierungs-Metadaten, Registrar, Nameserver, Kontakte.
ASN-Lookup
Das autonome System hinter einer IP bestimmen, seine Präfixe auflisten und benachbarte Netze erkunden.
Internet DB (Shodan)
Kostenloser Shodan-InternetDB-Lookup: offene Ports, Hostnamen, Schwachstellen und Tags für jede IPv4.
MAC-OUI-Lookup
Den Hersteller hinter einem MAC-Adress-Präfix aus der offiziellen IEEE-OUI-Datenbank bestimmen.
CIDR-Rechner
Netzadresse, Broadcast, Host-Anzahl und Supernet-/Subnet-Beziehungen für jedes CIDR berechnen.
IP-Range-Expander
CIDR-Notation, Bereiche mit Bindestrich oder Wildcards in eine vollständige, entdoppelte IP-Liste ausklappen.
Web-Intelligence18
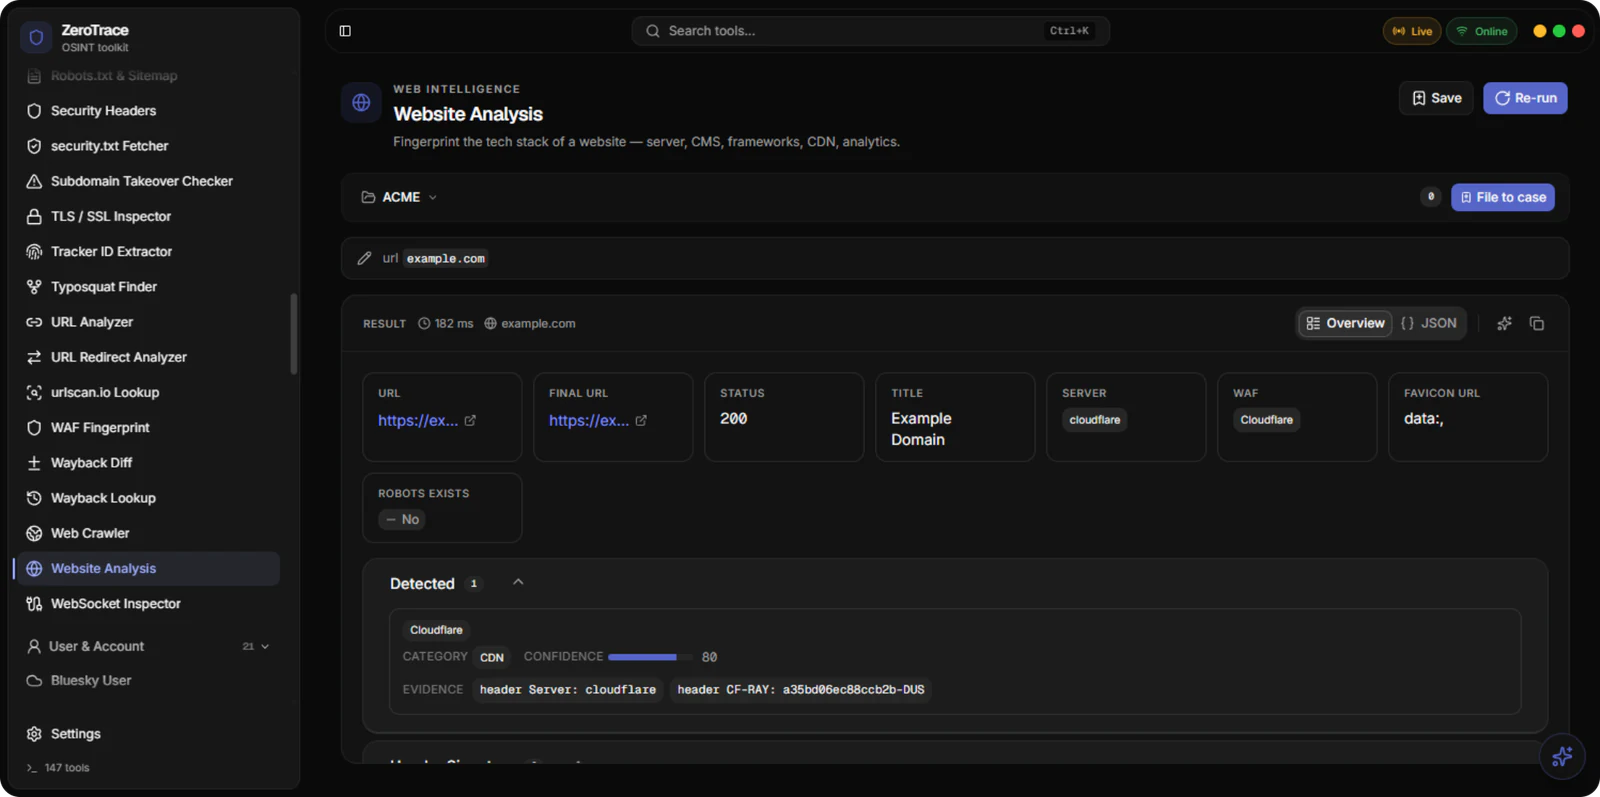
Website-Analyse
Fingerprint in einem Durchgang: Server, Framework, CMS, Response-Header, Titel und erkannte Technologien.
TLS-Inspector
Die TLS-Zertifikatskette eines Hosts prüfen: Cipher Suites, Ablauf und Protokollversionen.
WAF-Fingerprint
Web Application Firewalls (Cloudflare, Akamai, Imperva und mehr) anhand von Header- und Challenge-Page-Fingerprints erkennen.
HTTP-Methoden
Einen Endpunkt auf GET, POST, PUT, DELETE, HEAD, OPTIONS, TRACE und PATCH prüfen und melden, was offenliegt.
Cookie-Auditor
Cookies auf Secure, HttpOnly, SameSite und Scope-Probleme prüfen.
CSP-Analyzer
Eine Content-Security-Policy parsen und schwache Direktiven, Lücken bei Inline-Skripten und zu weit gefasste Quellen markieren.
Robots.txt & Sitemap
/robots.txt und sitemap.xml abrufen und gesperrte Pfade, Sitemap-Index-Bäume und ungewöhnliche Einträge aufzeigen.
security.txt
/.well-known/security.txt abfragen, um die Kontakte einer Seite für verantwortungsvolle Offenlegung zu finden.
Favicon-Hash
Den MMH3-Hash des Favicons berechnen, um auf Shodan/Censys zu anderen Seiten mit demselben Favicon zu pivotieren.
URL-Analyzer
Eine URL in Schema, Host, Pfad, Query und Fragment zerlegen, mit Parameterlisten, praktisch für die Phishing-Analyse.
URL-Redirect
Weiterleitungsketten Sprung für Sprung verfolgen, samt Cookies und finaler Landingpage, mit sauberer Nachverfolgung.
Subdomain-Enumeration
Aktive Subdomain-Suche gegen eine Domain über mehrere freie Probes.
Subdomain-Takeover-Checker
Eine Liste von Subdomains gegen bekannte Takeover-Signaturen prüfen (Heroku, GitHub Pages, AWS S3 und mehr).
CT-Subdomain (crt.sh)
Jede Subdomain abrufen, die je in Certificate-Transparency-Logs für eine Zieldomain ausgestellt wurde.
Wayback-Lookup
Sehen, wie eine Seite über die Jahre im Internet Archive aussah, mit sauberer URL-Verlaufsansicht.
Wayback-Diff
Zwei Snapshots derselben URL vergleichen und aufzeigen, was sich zwischen ihnen geändert hat.
Web-Crawler
Kontrollierter Crawl einer Zielseite mit Link-Erkennung, Subdomain-Extraktion und CSV-Export.
Typosquat-Finder
Plausible Tippfehler- und Homoglyph-Varianten einer Domain erzeugen und prüfen, welche auflösen.
Nutzer & Konten7
Benutzernamen-Checker
Über 50 Plattformen aus Social, Dev, Gaming und Kreativ auf einen Handle prüfen. Erkennung in mehreren Modi (echte 404, Fingerprints über fehlende Strings, native APIs) mit einer Konfidenz-Kennzeichnung hoch/mittel/niedrig pro Ergebnis.
Profildetail-Anreicherung
Auf unterstützten Plattformen (GitHub, GitLab, Reddit, HackerNews, Mastodon, Lichess, Chess.com, Keybase, Codeforces, Dev.to) zeigt die Ergebniskarte Anzeigename, Avatar, Bio, Ort, Beitrittsdatum, Follower / Following / Repos / Karma / Rating.
E-Mail-Analyzer
Eine E-Mail validieren, die Domain parsen, ihre MX / SPF / DMARC abrufen, Rollen-Adressen und Freemail-Anbieter markieren und auf einen Gravatar-Lookup verlinken.
E-Mail-Permutator
Jedes plausible E-Mail-Format für eine Person erzeugen (vorname.nachname, vn@, v.nachname@…) mit optionalen MX-Zustellbarkeitshinweisen und Massenexport.
Passwort-Breach-Checker
Ein Passwort über die k-Anonymitäts-API von Have I Been Pwned prüfen, ohne das Passwort selbst irgendwohin zu senden.
Telefon-Lookup
Jede internationale Telefonnummer validieren, Land, Anbieter und Anschlussart bestimmen und aus WhoCalld von der Community beigetragene Anruferinfos abrufen (Anrufername, Ort, vollständige Anbieter-Aufschlüsselung, gefilterte Notizen).
Benutzernamen-Generator
Benutzernamen-Permutationen aus einem Namen erzeugen, mit Jahr-, l33t-Substitutions- und Muster-Varianten.
Hash & Datei4
File-Hasher
Eine Datei ablegen und MD5, SHA-1, SHA-256, SHA-512, BLAKE2 und CRC32 in einem Durchgang erhalten, mit Kopier-Buttons.
Hash-Detector
Wahrscheinliche Hash-Algorithmen für einen unbekannten Digest bestimmen, mit Konfidenz-Ranking.
Bild-Metadaten
Vollständige EXIF-, IPTC-, XMP-Daten und das eingebettete Thumbnail aus JPEG lesen, dazu Format / Abmessungen / perzeptueller Hash aus PNG, TIFF und WebP. Geokodiert jede GPS-Position rückwärts und zeigt eine Kartenvorschau.
JWT-Secret-Auditor
Offline, lokal per Wortliste schwache HMAC-signierte JWT-Secrets testen, für autorisierte Reviews zur Token-Härtung.
Krypto3
AES verschlüsseln / entschlüsseln
AES-128 / 192 / 256 im GCM-Modus mit Hex-Schlüssel oder per PBKDF2 abgeleiteter Passphrase. Nur lokal, kein Netzwerk.
HMAC berechnen / prüfen
HMAC-SHA1 / SHA-256 / SHA-512 mit Text- oder Hex-Schlüssel berechnen oder in konstanter Zeit prüfen.
Hash berechnen
MD5, SHA-1, SHA-256, SHA-512, BLAKE2b-256 und BLAKE2b-512 aus jedem Text- oder Hex-Input berechnen.
Proxy4
Proxy-Checker
Eine Liste von Proxys parallel auf Erreichbarkeit, Latenz, Anonymität und Protokollunterstützung testen.
Proxy-Parser
Unsaubere Proxy-Listen aus jeder Quelle in ein sauberes ip:port-Format (und Auth) normalisieren.
Proxy-Scraper
Kostenlose Proxy-Listen aus öffentlichen Quellen für das anschließende Filtern abrufen.
Proxy-Viewer
Ein Ziel über einen Proxy aufrufen und die Antwort aus dieser Perspektive sehen.
OSINT-Spezials8
Geo-Kartenansicht
Eine Koordinate oder Adresse eingeben und sie auf einer sauberen Karte samt Rückwärts-Geokodierung sehen.
Geo-Clue-Matcher
Vom Nutzer gelieferte Standort-Hinweise (Sprache auf Schildern, Straßenfarbe, Kennzeichenformat) gegen Länder-Kandidatenlisten abgleichen.
Commons-Geo-Suche
Wikimedia Commons nach geotaggten Fotos in der Nähe einer Koordinate, eines Orts oder einer Bounding Box durchsuchen, Kandidaten-Standorte gegen Fotos anderer Leute vom selben Ort verifizieren.
OSM-Feature-Finder
Beschreibe, was Du auf einem Foto siehst (Kirche, Stadion, Fluss innerhalb von 300 m), und erhalte passende reale Koordinaten, gestützt auf freie OpenStreetMap-Daten.
Horizon-Matcher
Ein Außenfoto einfügen, eine Kandidatenregion festlegen, und das Tool ordnet Blickpunkte nach Silhouetten-Übereinstimmung gegen freies Mapzen-Terrain, um Außenfotos mit Bergen oder markanten Bergkämmen zu verorten.
Geo-Meta-Referenz
Durchsuchbarer lokaler Katalog länderspezifischer visueller Hinweise: Strommasten, Straßenmarkierungen, Kennzeichen-Schriften, Poller, Schriftsysteme. Über 120 Einträge, kein Internet nötig.
VIN-Decoder
Eine Fahrgestellnummer in Marke, Modell, Baujahr, Werk und Ausstattung dekodieren, mit NHTSA-Daten.
ID-Decoder
IDs von Discord, Steam, Twitter, generische Snowflakes und mehr erkennen und dekodieren, extrahiert eingebettete Zeitstempel.
Befehls-Generatoren5
nmap-Generator
nmap-Befehlszeilen aus voreingestellten Profilen bauen (Quick, Stealth, Vuln, Full TCP, Top 100, OS-Fingerprint, UDP Top 50).
sqlmap-Generator
sqlmap-Befehle mit den Abschnitten Ziel / Erkennung / Enumeration / Tamper / Ausgabe zusammenstellen, jedes Preset gegen die echte Binary validiert.
gobuster-Generator
gobuster-Befehle für Directory-, DNS-, vhost- oder Fuzzing-Modi mit sinnvollen Standardwerten bauen.
sublist3r- / subfinder-Generator
Befehle zur Subdomain-Enumeration für sublist3r, subfinder, amass, assetfinder, findomain und chaos erzeugen.
Google-Dorks-Generator
18 kuratierte, zielbewusste Dork-Vorlagen (AWS-Credentials, .env, Git-Config, Jenkins, Jira, Swagger, GraphQL, phpMyAdmin und mehr).
Werkzeuge12
Base64-Encoder / -Decoder
Base64 mit Standard- oder URL-sicherem Alphabet kodieren oder dekodieren.
Hex-Konverter
Text in Hex kodieren oder Hex zurück in Text dekodieren, akzeptiert 0x-Präfixe, Doppelpunkte und Leerzeichen.
JSON-Formatter
JSON schön formatieren, minimieren und validieren, mit einstellbarem Einzug.
Zeitstempel-Konverter
Zwischen Unix-Epoch, ISO 8601 und menschenlesbaren Daten umrechnen, mit Ausgabe der relativen Zeit.
Port-Referenz
Nach Portnummer oder Dienstname im IANA-Register suchen, mit Risiko-Hinweisen.
Defang / Refang
Punkte in Klammern setzen und Schemanamen umschreiben, damit Du IOCs sicher im Chat teilen kannst, und bei Bedarf zurück in die aktive Form refangen.
JWT-Decoder
Header, Payload und Signatur eines JWT ohne Verifizierung einsehen, praktisch zum Sichten von Tokens.
User-Agent-Parser
Einen User-Agent-String in Browser, OS, Gerät und Bot-Erkennung dekodieren.
Subdomain-Wortlisten-Generator
Eine maßgeschneiderte Subdomain-Wortliste für ein Ziel bauen, mit Stamm-, Marken- und Sprachvarianten.
Wortlisten-Extractor
Eine Zielseite crawlen, sichtbare Wörter, Slugs und Dateinamen extrahieren und als maßgeschneiderte Wortliste fürs Fuzzing exportieren.
Daten-Extractor
Einen Textblock ablegen und automatisch jede E-Mail, IP, URL, jeden Hash und jede Telefonnummer herausziehen.
Pastebin-Suche
Die großen Paste-Plattformen (pastebin.com, paste.ee, ghostbin, controlc, justpaste) in einem Durchgang nach einem Begriff durchsuchen, praktisch, um geleakte Credentials, Domains oder Namen zu erkennen.
Einstellungen1
Einstellungen
Erscheinungsbild des Workspace, Speicherpfade, Update-Prüfungen, Lizenzinfos und Reset, alles auf einer einzigen Section-basierten Seite.
Technische Daten
Informationen
- Lizenz
- Eine Lizenz pro Konto
- Aktivierung
- Sofort
Lieferumfang
ZeroTrace OSINT Lizenz
Kompatibel mit
- Windows (64-Bit)
- macOS (Intel & Apple Silicon)
- Linux (amd64 - AppImage, Debian)
Digitale Lizenz · Inkl. MwSt.
Fragen
Wofür wird ZeroTrace OSINT eingesetzt?
ZeroTrace OSINT ist für autorisierte Sicherheitstests, Forschung, Ausbildung und Automatisierungs-Workflows gebaut.
Sind Updates inklusive?
Ja. ZeroTrace-Produkte erhalten lebenslange Firmware- bzw. Software-Updates, mit Support direkt von den Entwicklern.
Können Teams in größeren Mengen bestellen?
Ja. Teams, Labs und Unternehmen bestellen über das ZeroTrace-Business-Programm: Hardware in Stückzahlen, Lab-Bundles und Software-Zugänge.
Kein Abo, niemals
Einmal kaufen, für immer Deins
Sofortige Lieferung
Lizenzschlüssel direkt nach dem Kauf
Lebenslange Updates
Keine kostenpflichtigen Upgrades, niemals
No-Log-Politik
Deine Daten bleiben lokal
Entwickelt in Deutschland
Datenschutz von Grund auf
Sichere Zahlung
Abgewickelt über Stripe